インフラの設定の誤りを検査する
上原正吉(EarthLink Network Co., Ltd.)。AI会社・AI社員による業務自動化と、人の逐次介入なしに24時間自動開発を回す仕組みを自社で実践しています。開発ノウハウと具体的な設定方法、運用して分かった改善点を公開しています。
インフラの設定の誤りを検査する
この記事は、連載「自分のサービスは自分で守る ── AI 時代の自衛セキュリティ」の第 8 回です。自分でできる検査は自分で、難しいときは EarthLink Network が検査を代行し、直せない弱点は私たちが修正します。
連載の目次
- AIで誰でも攻撃できる時代 ── やられる前に、自分のサイトを自分で検査する
- 攻撃する側が持っているツール ── AI が自分で攻撃を進めるとは
- 検査を始める前に ── 検査の全体像と、本番を壊さない線引き
- 外から攻めて検査する① ── 準備と、最初の実行まで
- 外から攻めて検査する② ── 攻撃ツールと正規ツールで、見つかるものは違う
- 自分の書いたコードを検査する ── 静的解析
- 使っている部品の弱点を検査する ── 依存ライブラリ
- インフラの設定の誤りを検査する(この記事)
- 検査の結果を 1 か所に集めて、どれから直すかを決める(予定)
- 見つかった弱点の直し方 ── 3 つの道(予定)
- 自分で直せないときは ── 保守契約という選択(予定)
- 毎日自動で検査し続ける ── 作る時代から、守り続ける時代へ(予定)
結論
コードにも部品にも弱点が無くても、ファイルの置き場所を誰でも見られる設定にしていた、というだけで情報は外に出ます。ところが、私たちのサービス promptflow には、インフラの設定を書いたファイル(Terraform や AWS CDK)がありません。設定の検査ツールの多くは、そのファイルを調べるものです。そこで、三つの道で、読み取りだけで調べました。
- 配備の手順を調べる。 GitHub Actions の定義 27 個を zizmor・Checkov・Trivy で調べました。zizmor が表示した 133 件のうち、重い「外から入る値の埋め込み」5 件を定義と突き合わせ、誤検知でないと判断した 2 か所を直しました。Checkov も指した権限の指定の抜け 1 か所と、GitHub 以外の人が作った部品 5 か所の呼び方も直しています。
- 稼働中の設定を書き起こして調べる。 S3 のバケット 3 個の設定を Terraformer で書き起こして調べました。Trivy の 19 件のうち 15 件は、書き起こしの抜けで出た同じ一つの話でした。
- アカウント全体を読み取りだけで調べる。 Prowler の 655 個の確認を、設定だけを読む専用の権限で最後まで実行しました。
promptflow のバケット 3 個に、誰でも読める・書ける・一覧できる状態のものはありませんでした。
インフラの設定の誤りとは
インフラとは、サービスが動いている土台のことです。サーバー、データベース、ファイルを置く場所、それらに誰が何をしてよいかという権限、動きを残す記録。今はこの多くを、AWS のようなクラウドの会社から借りて、画面やコマンドで設定して使います。
借りた土台の設定の誤りには、よく起きるものがあります。
- 誰でも見られる状態のファイル置き場。 ファイルを置く場所(AWS では S3 のバケット)の設定を間違えると、中身がインターネットの誰からでも読めてしまいます。顧客の情報や、社内の資料が外に出る事故は、世界中で何度も起きています。
- 広すぎる権限。 仕事に必要な分より強い権限を、プログラムや人に渡している状態です。そのアクセスキーが盗まれたとき、被害が必要以上に広がります。
- 暗号化の抜け。 保存したデータを暗号化していないと、置き場所に入られたとき、そのまま読まれます。
- 記録の抜け。 誰がいつ何をしたかの記録を取っていないと、何かが起きたときに、何が起きたのかを後から確かめられません。
どれも、コードを一行も書き間違えていなくても起きます。だから第 6 回の自分のコードの検査、第 7 回の部品の検査とは別に、設定そのものを調べる検査が要ります。
設定をファイルで管理していないサービスは、どう調べるか
インフラの設定を、Terraform や AWS CDK のような仕組みでファイルに書いて管理していれば、話は簡単です。そのファイルを、Checkov や Trivy のような無料のツールに渡せば、設定の抜けの候補を一覧にしてくれます。
promptflow はそうなっていません。本番の土台は、AWS のコマンドを並べたシェルスクリプト(infra/deploy.sh と、infra/jobs/ の下の手順)と、GitHub Actions の定義で作っています。調べるファイルが無いので、そのままではツールに渡すものがありません。
そこで、次の三つの道で調べました。
| 道 | 何を調べるか | 使ったツール(どれも無料) | どこで実行したか |
|---|---|---|---|
| ① 配備の手順を調べる | 本番に出す手順の書き方 | zizmor・Checkov・Trivy | 手元の Mac(手順のファイルのコピー) |
| ② 稼働中の設定を書き起こして調べる | 今動いている設定の値 | Terraformer → Checkov・Trivy | 手元の Mac(ファイル置き場の S3 だけ) |
| ③ アカウントの設定を読み取りだけで調べる | アカウント全体の設定 | Prowler | GitHub Actions(設定だけを読む専用の権限) |
どの検査も読み取りだけで、本番の設定は一つも変えていません。①は手順のファイルのコピーを調べたもので、AWS には触れていません。②と③は AWS から設定を読み取りましたが、書き込みはしていません。
道① 配備の手順を調べる
配備の手順とは、サービスを組み立てて本番に出すまでの段取りを書いたものです。promptflow では、GitHub Actions という GitHub の自動実行の仕組みに、その段取りを 27 個の定義ファイルとして書いています。この定義には、AWS のアクセスキーや本番に出す権限が渡されます。ここに弱点があると、手順そのものを乗っ取られて、本番に好きなものを出されたり、アクセスキーを抜き取られたりします。だから配備の手順も、インフラの一部として調べます。
手順 1 ── zizmor で調べる
zizmor は、GitHub Actions の定義の危ない書き方を探すための、無料のツールです(MIT ライセンスのオープンソース)。Python の部品として配られていて、私たちの Mac では pip で入れました。調べ方は、定義の入ったフォルダを渡すだけです。
zizmor .github/workflows

最後の行に、結果の集計が出ます。見つかったのは 352 件で、そのうち 219 件はツールが既定の設定で表示から外したもの、画面に出たのは 133 件です。重さの内訳は、重い 97、中程度 3、軽い 20、参考 13 でした。この回の端末の図は、実行したときの出力をそのまま写し、コマンドの行は同じ出力を出す形で書き添えています。
97 件の「重い」を見て慌てる必要はありません。中身を種類ごとに数えると、こうなります。
| 種類 | 件数 | 何を指しているか |
|---|---|---|
| unpinned-uses | 80 | 手順の中で使う部品(Action)を、後から付け替えのできる版の名前で呼んでいる |
| template-injection | 18(重い 5・参考 13) | 外から入る値を、そのまま命令に埋め込んでいる |
| artipacked | 11 | 取ってきたコードの中に、GitHub のトークンが残ったままになる設定 |
| cache-poisoning | 9 | 本番に出す手順で、使い回しの一時ファイル(キャッシュ)を使っている |
| adhoc-packages | 6 | 部品の一覧に載っていない部品を、その場で入れている |
| excessive-permissions | 4 | 必要より広い権限、または権限の指定が無い |
| そのほか | 5 | 秘密の値をまとめて渡している(2)など |
いちばん多い 80 件は、手順の中で使う部品を「v7」のような版の名前で呼んでいる、という指摘です。版の名前は、部品の作者が後から別の中身に付け替えられます。部品の作者が乗っ取られると、名前は同じまま中身だけが悪いものに替わり、それを呼んでいる世界中の手順で一斉に動きます。
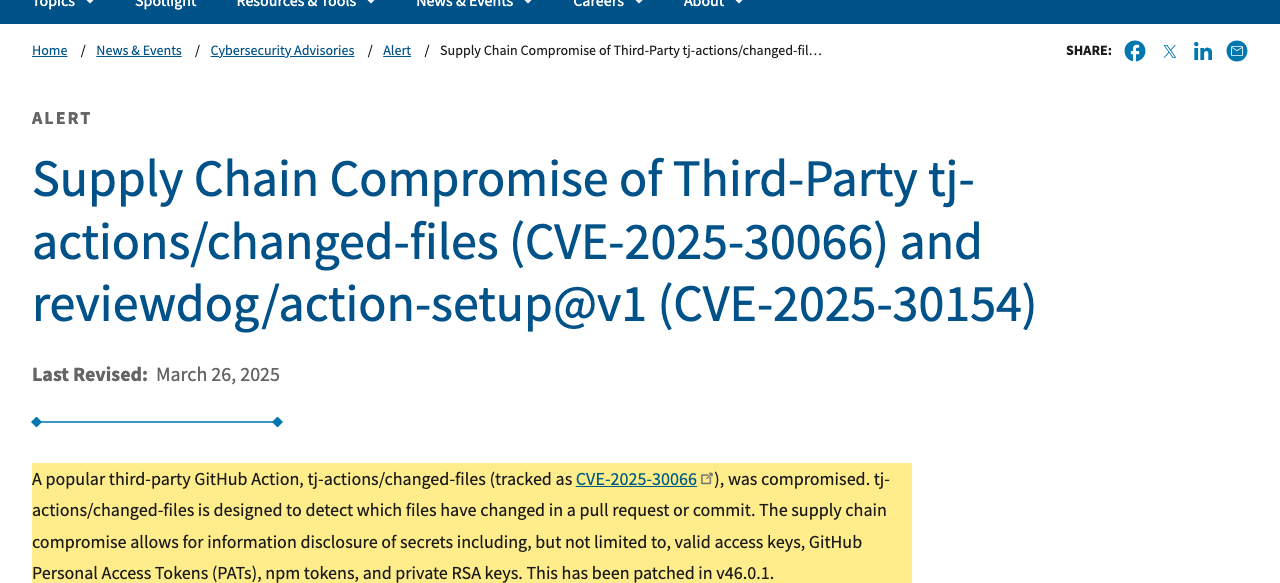
これは現に起きています。2025 年 3 月、GitHub Actions の部品 tj-actions/changed-files が乗っ取られ、使っていた手順の記録に、AWS のアクセスキーや GitHub のトークンが書き出されました。米国のサイバーセキュリティ・インフラストラクチャー安全保障庁(CISA)が注意喚起を出しています。
ただ、私たちの 80 件のうち 75 件は、GitHub 自身が作っている部品(actions/checkout など)でした。GitHub 以外の人が作った部品は 5 件(Google Play へアプリを上げる部品 2、AWS の部品 2、Android の部品 1)です。まずこの 5 件を、付け替えのできない呼び方(部品の中身から計算した長い番号で指定する)に変えました。zizmor は既定で、GitHub の部品も含めて全部を長い番号で呼ぶように求めますが、私たちは GitHub 自身の部品は版の名前のまま使い、GitHub 以外の人が作った部品だけを長い番号で呼ぶことにしました。
こう出たら、こう判断する
次に、件数は少ないけれど中身が重い「外から入る値を、そのまま命令に埋め込んでいる」(template-injection・重い 5 件)を、1 件ずつ定義と突き合わせました。
- 誤検知ではない(2 件): test-portal-reingest.yml の 62 行目と 96 行目。手動で起動するときの入力欄の値を、確かめずにそのまま命令に入れています。入力欄に命令を書き込まれると、その命令が手順の中で実行されます。ただし、手動の起動ができるのは、このリポジトリ(コードの保管場所)に書き込みの権限を持つ人だけです。外の誰でも使える、という弱点ではありません。それでも直す価値があるので、値を命令の文の中に直接書かず、いったん環境変数という別の入れ物に渡してから使う書き方に直しました。
- 悪用は防がれている(2 件): rollback.yml の 166 行目と 173 行目。同じ入力欄の値を使っていますが、同じ作業の手前の手順(77 行目)で、値が「数字.数字.数字」の形かを確かめ、違えばそこで止めています。ツールは手前の手順での確認までは見ないので、指摘としては出ます。
- 外の人が値を差し込む道が見当たらない(1 件): staging-e2e.yml の 116 行目。埋め込んでいるのは、変更ごとに付く識別番号(0〜9 と a〜f だけでできた文字列)です。この手順が動くのは、手動で起動したときと、タグを付けると動く本番向けの手順(deploy-on-tag)が終わったときだけで、どちらも書き込みの権限が要ります。
見分けの基準は二つです。その値を誰が決められるか、そして、使う前にどこかで確かめているか。ツールは書き方の形を見るだけなので、この二つは自分で定義の中身を見て確かめます。
手順 2 ── 同じ定義を Checkov と Trivy でも調べる
同じフォルダを、Checkov(Apache-2.0 ライセンスのオープンソース)と、第 7 回でも使った Trivy の設定の検査でも調べました。
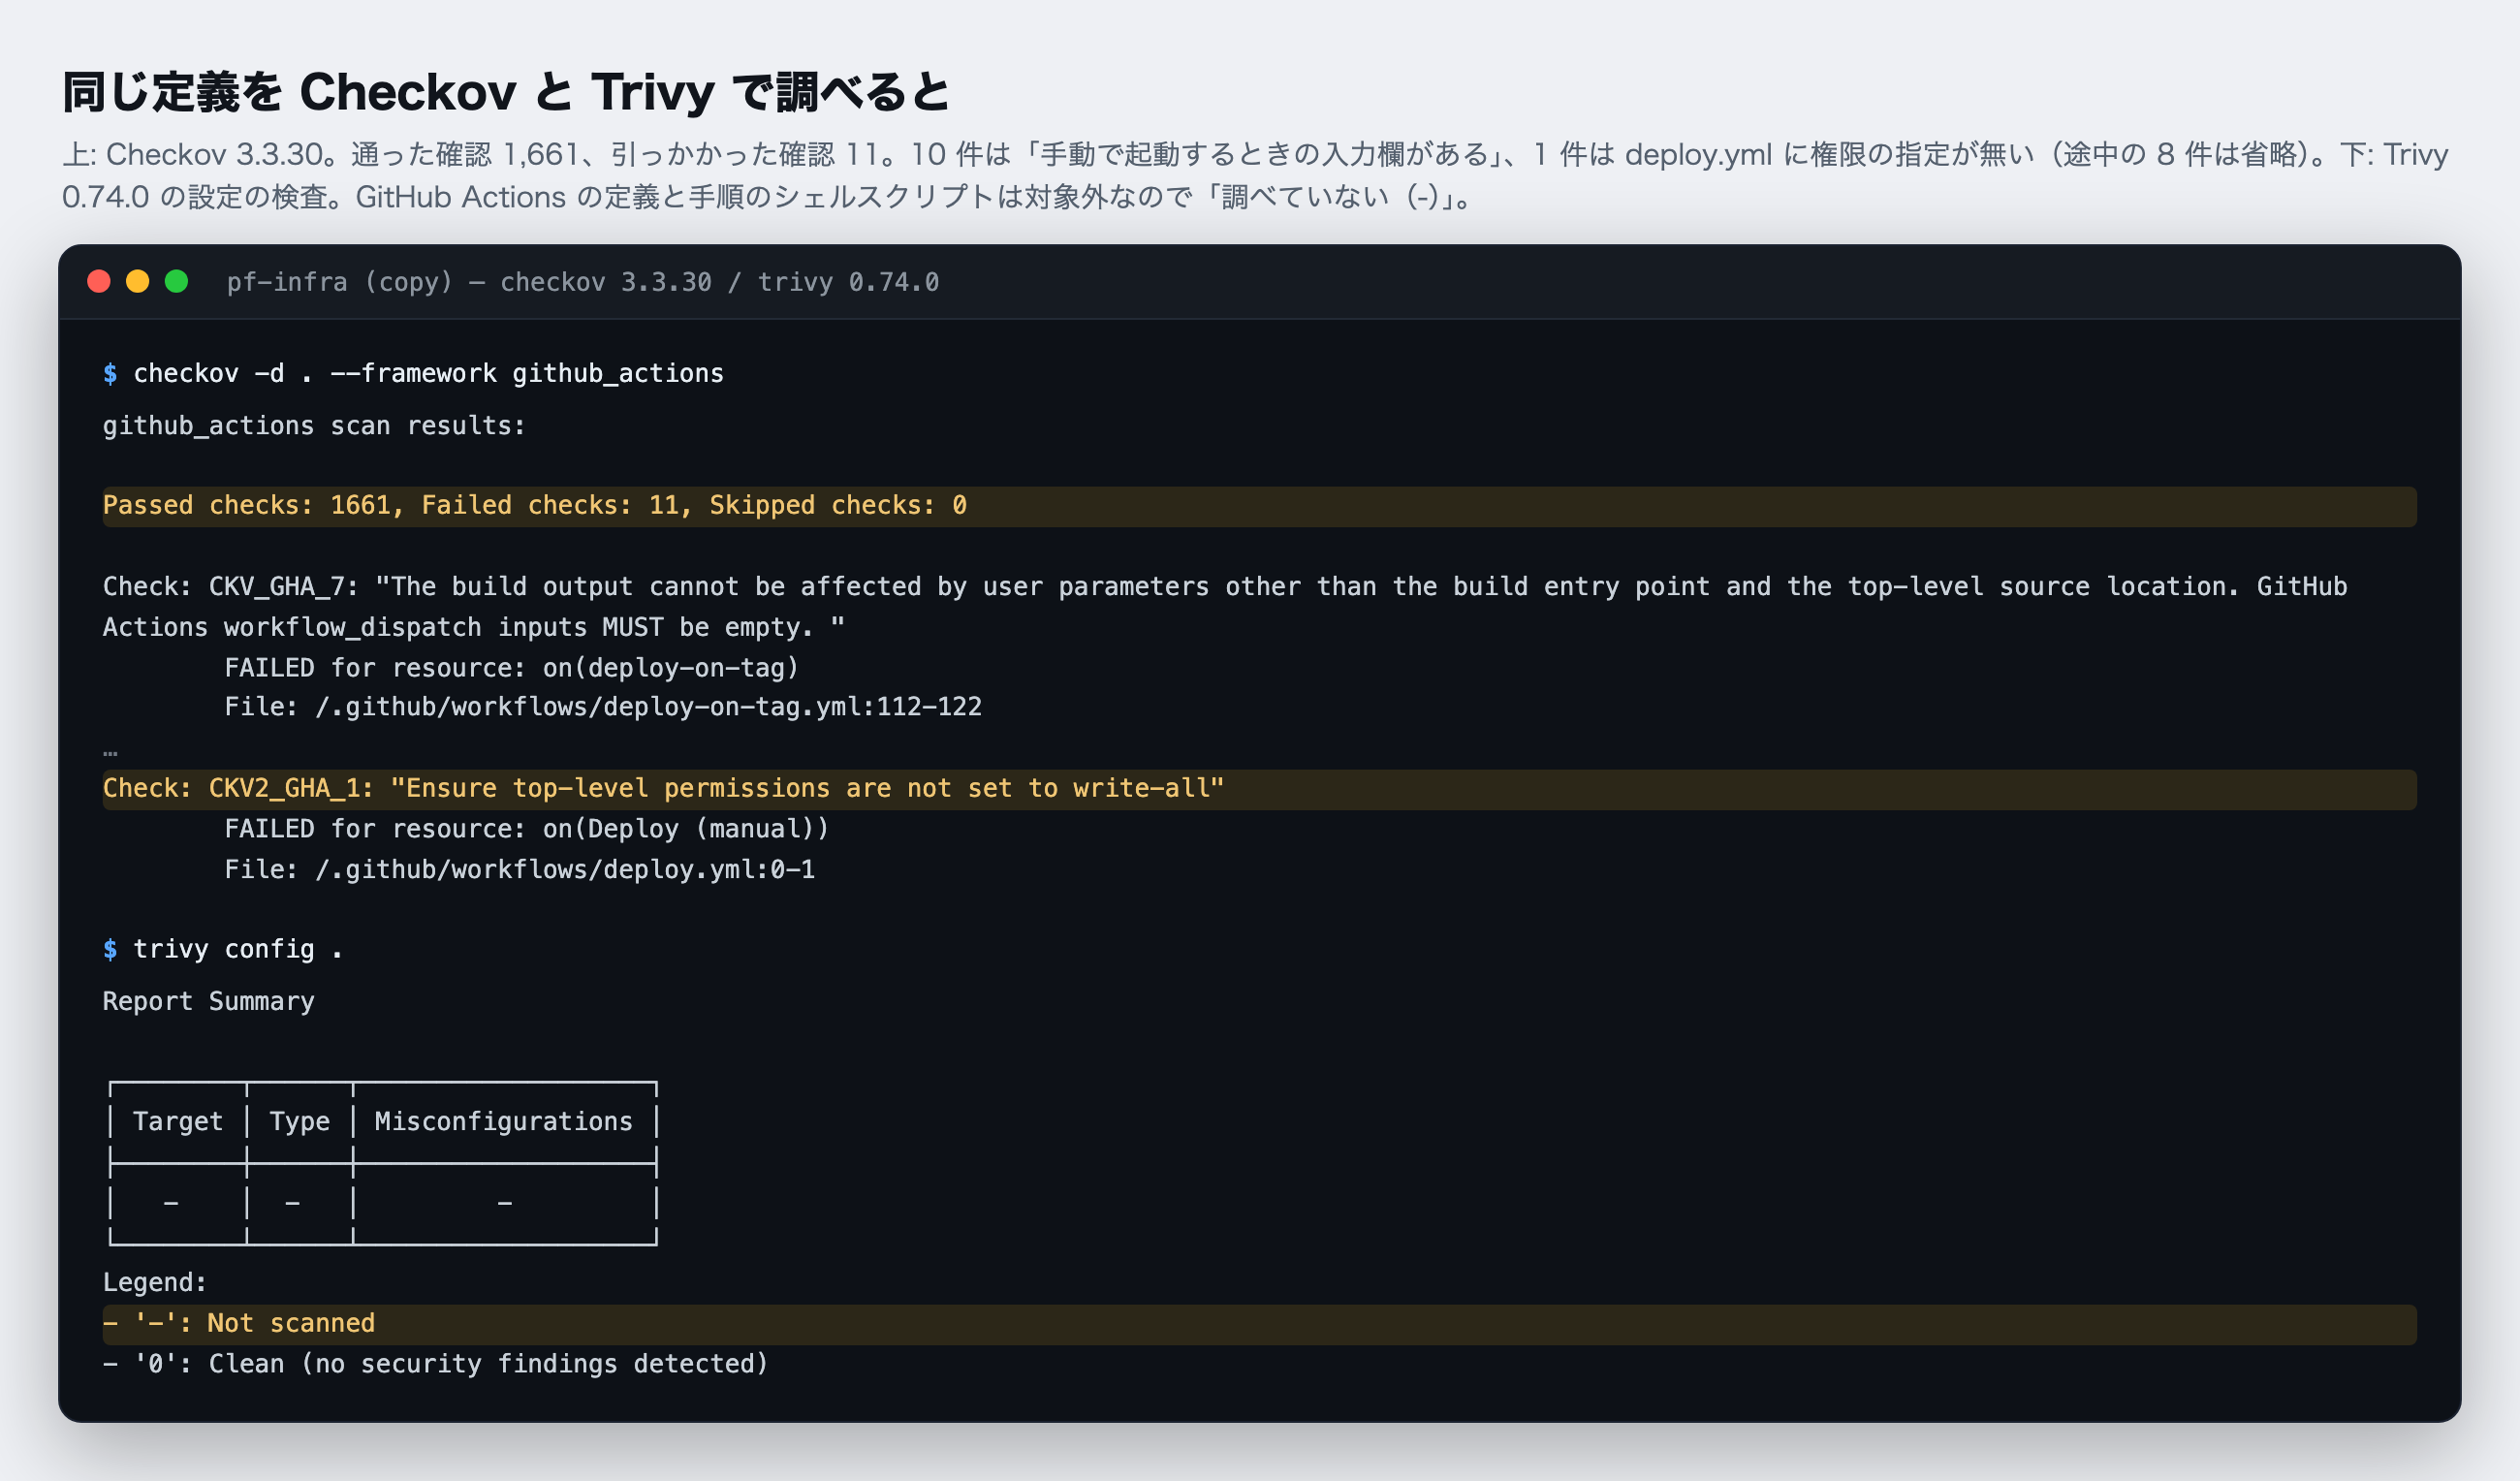
Checkov は 1,661 の確認を通し、11 で引っかかりました。そのうち 10 件は「手動で起動するときの入力欄は空にすべき」という同じ確認です。これは、組み立てた成果物が、誰がいつ組み立てても同じになるべきだ、という厳しい基準から来ています。指摘された 10 個の手順(本番に出す、以前のリリースに戻す、変更履歴を作る、テストの結果を送り直す、など)は、どのリリースや何を扱うかを、手動の起動のときの入力欄で受け取るように、わざと作っています。入力欄があること自体は意図した設定なので、この指摘では直しません。入力欄の値の使い方は別の話で、test-portal-reingest.yml のように確かめずに命令へ埋め込んでいたものは、上のとおり直しました。
残りの 1 件は deploy.yml で、権限の指定がありません。これは zizmor も同じ場所を指していました。指定が無いと、リポジトリ側の既定の権限で動きます。この手順は、組み立ての合図を送るだけで、GitHub の権限は使っていません。権限を何も渡さない指定(permissions: {})を書き足して直しました。二つのツールが同じ場所を指したときは、誤検知でない見込みが高いと考えてよいでしょう。
直した後に、zizmor でかけ直し、直した定義から「入力欄の値の埋め込み」と「GitHub 以外の人が作った部品の、付け替えのできる呼び方」の指摘が消えたことを確かめています。
Trivy の画面の「-」も、見落とさないでください。「0」は調べて何も無かった、「-」は調べていない、という意味です。Trivy の設定の検査は、Terraform・Dockerfile・Kubernetes などの設定のファイルを調べるもので、GitHub Actions の定義と手順のシェルスクリプトは対象に入っていません。私たちの手順のフォルダには、Trivy が調べられる形のファイルが一つも無かったので、何も調べていないのです。「0 件だった」と読み違えると、調べていないものを安全と思い込むことになります。
道② 稼働中の設定を読み取って書き起こし、調べる
設定のファイルが無いなら、今動いている設定を読み取って、ファイルに書き起こせばよい。これが二つ目の道です。
Terraformer は、クラウドの今の設定を読み取って、Terraform の設定ファイルの形に書き起こすツールです(Apache-2.0 ライセンスのオープンソース)。書き起こしたファイルは、道①と同じ Checkov と Trivy で調べられます。
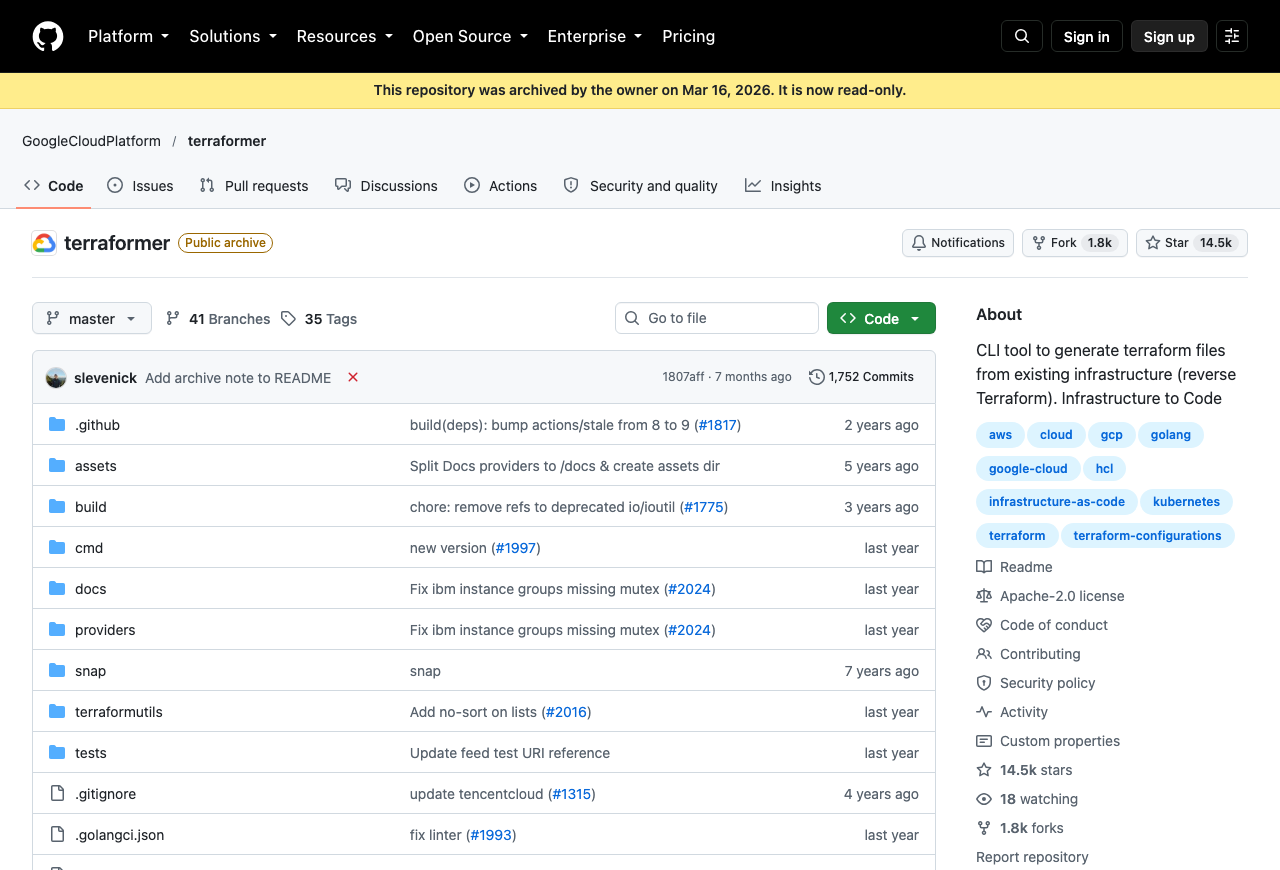
先に一つお伝えしておきます。Terraformer の公式のリポジトリは、2026 年 3 月に持ち主によって保守が止められ、読み取り専用になっています。今後、新しいクラウドの機能に対応していく見込みは薄く、この記事でも「書き起こしに含まれない設定がある」という問題に当たりました。今回の版で使うことはできましたが、頼り切るには注意が要るツールです。
手順 1 ── 読み取りの権限を渡して、書き起こす
Terraformer は、AWS に設定を問い合わせるので、AWS に入るための資格情報(アクセスキーなど)が要ります。渡すのは、読み取りだけの資格情報にします。書き込みのできる資格情報を渡す理由はありません。
1 回目は、資格情報を渡し忘れて失敗しました。「no EC2 IMDS role found」は、資格情報がどこにも見つからなかった、という意味です。こう出たら、資格情報の渡し方を見直します。
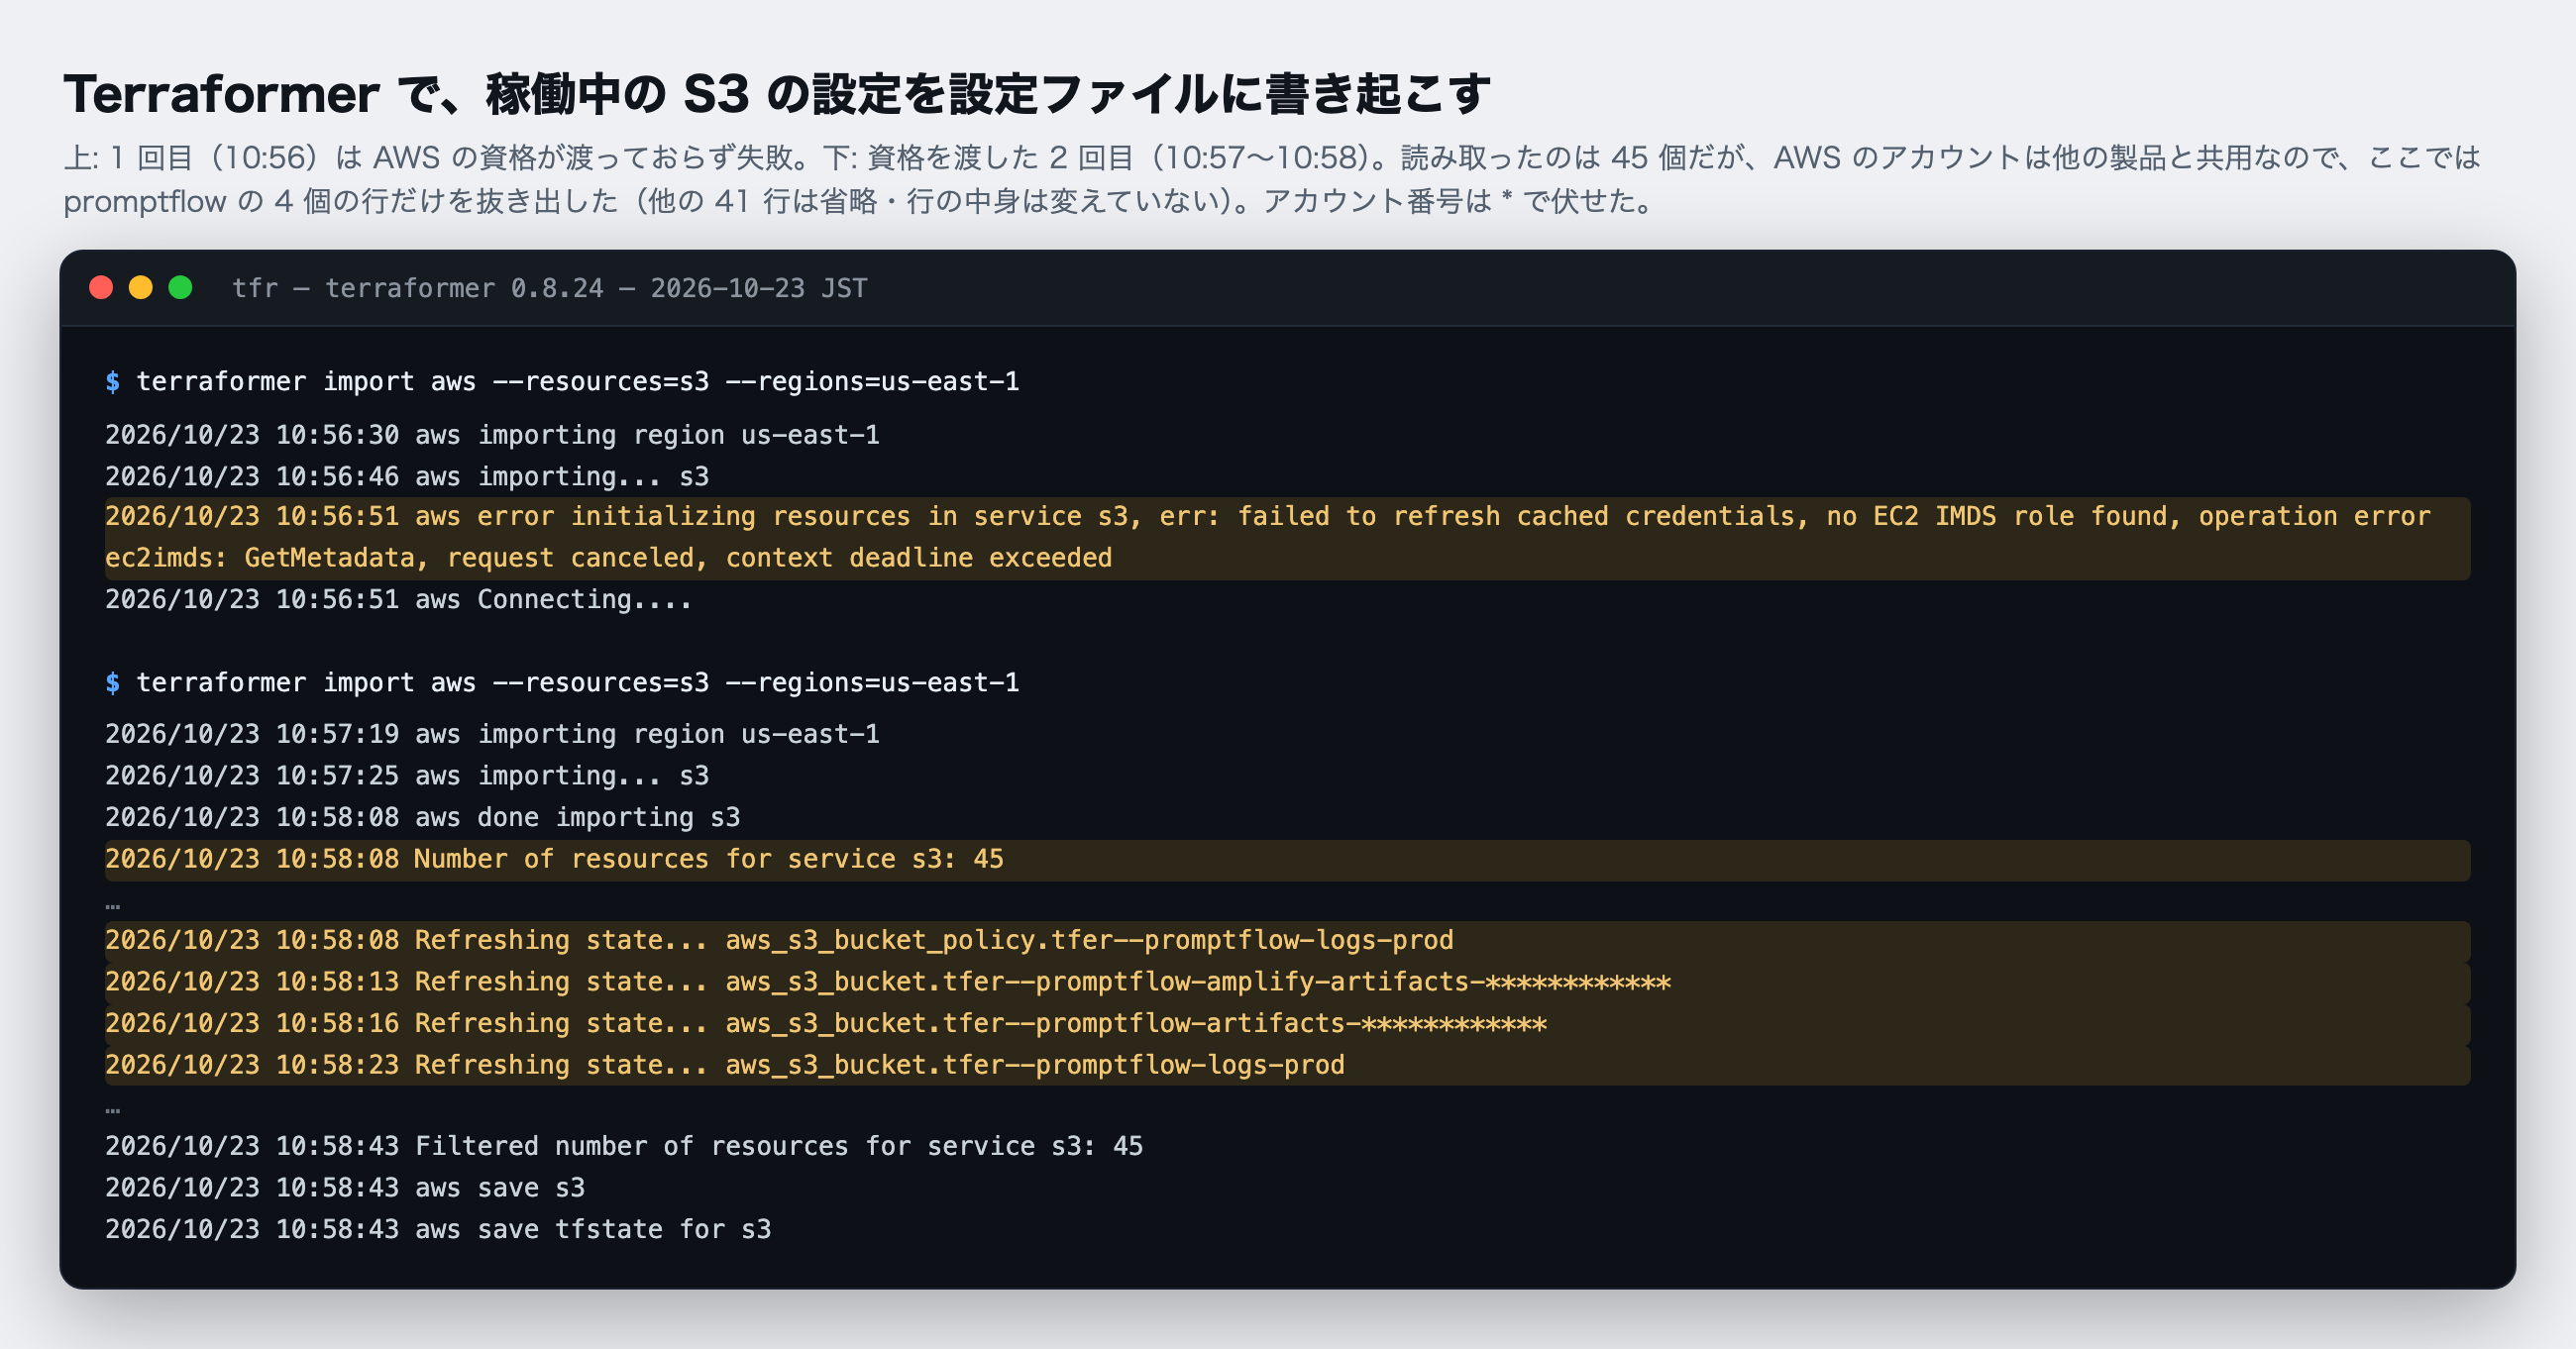
2 回目は、ファイルの置き場所(S3)の設定を 45 個読み取りました。私たちの AWS のアカウントは、promptflow 以外の製品と共用しているので、この 45 個には他の製品のものも入っています。名前に promptflow を含む 4 個(バケット 3 個と、バケットの規則 1 個)だけを別のフォルダに移して、検査の対象にしました。共用のアカウントで調べるときは、自分のサービスのものだけに絞る作業が必ず要ります。
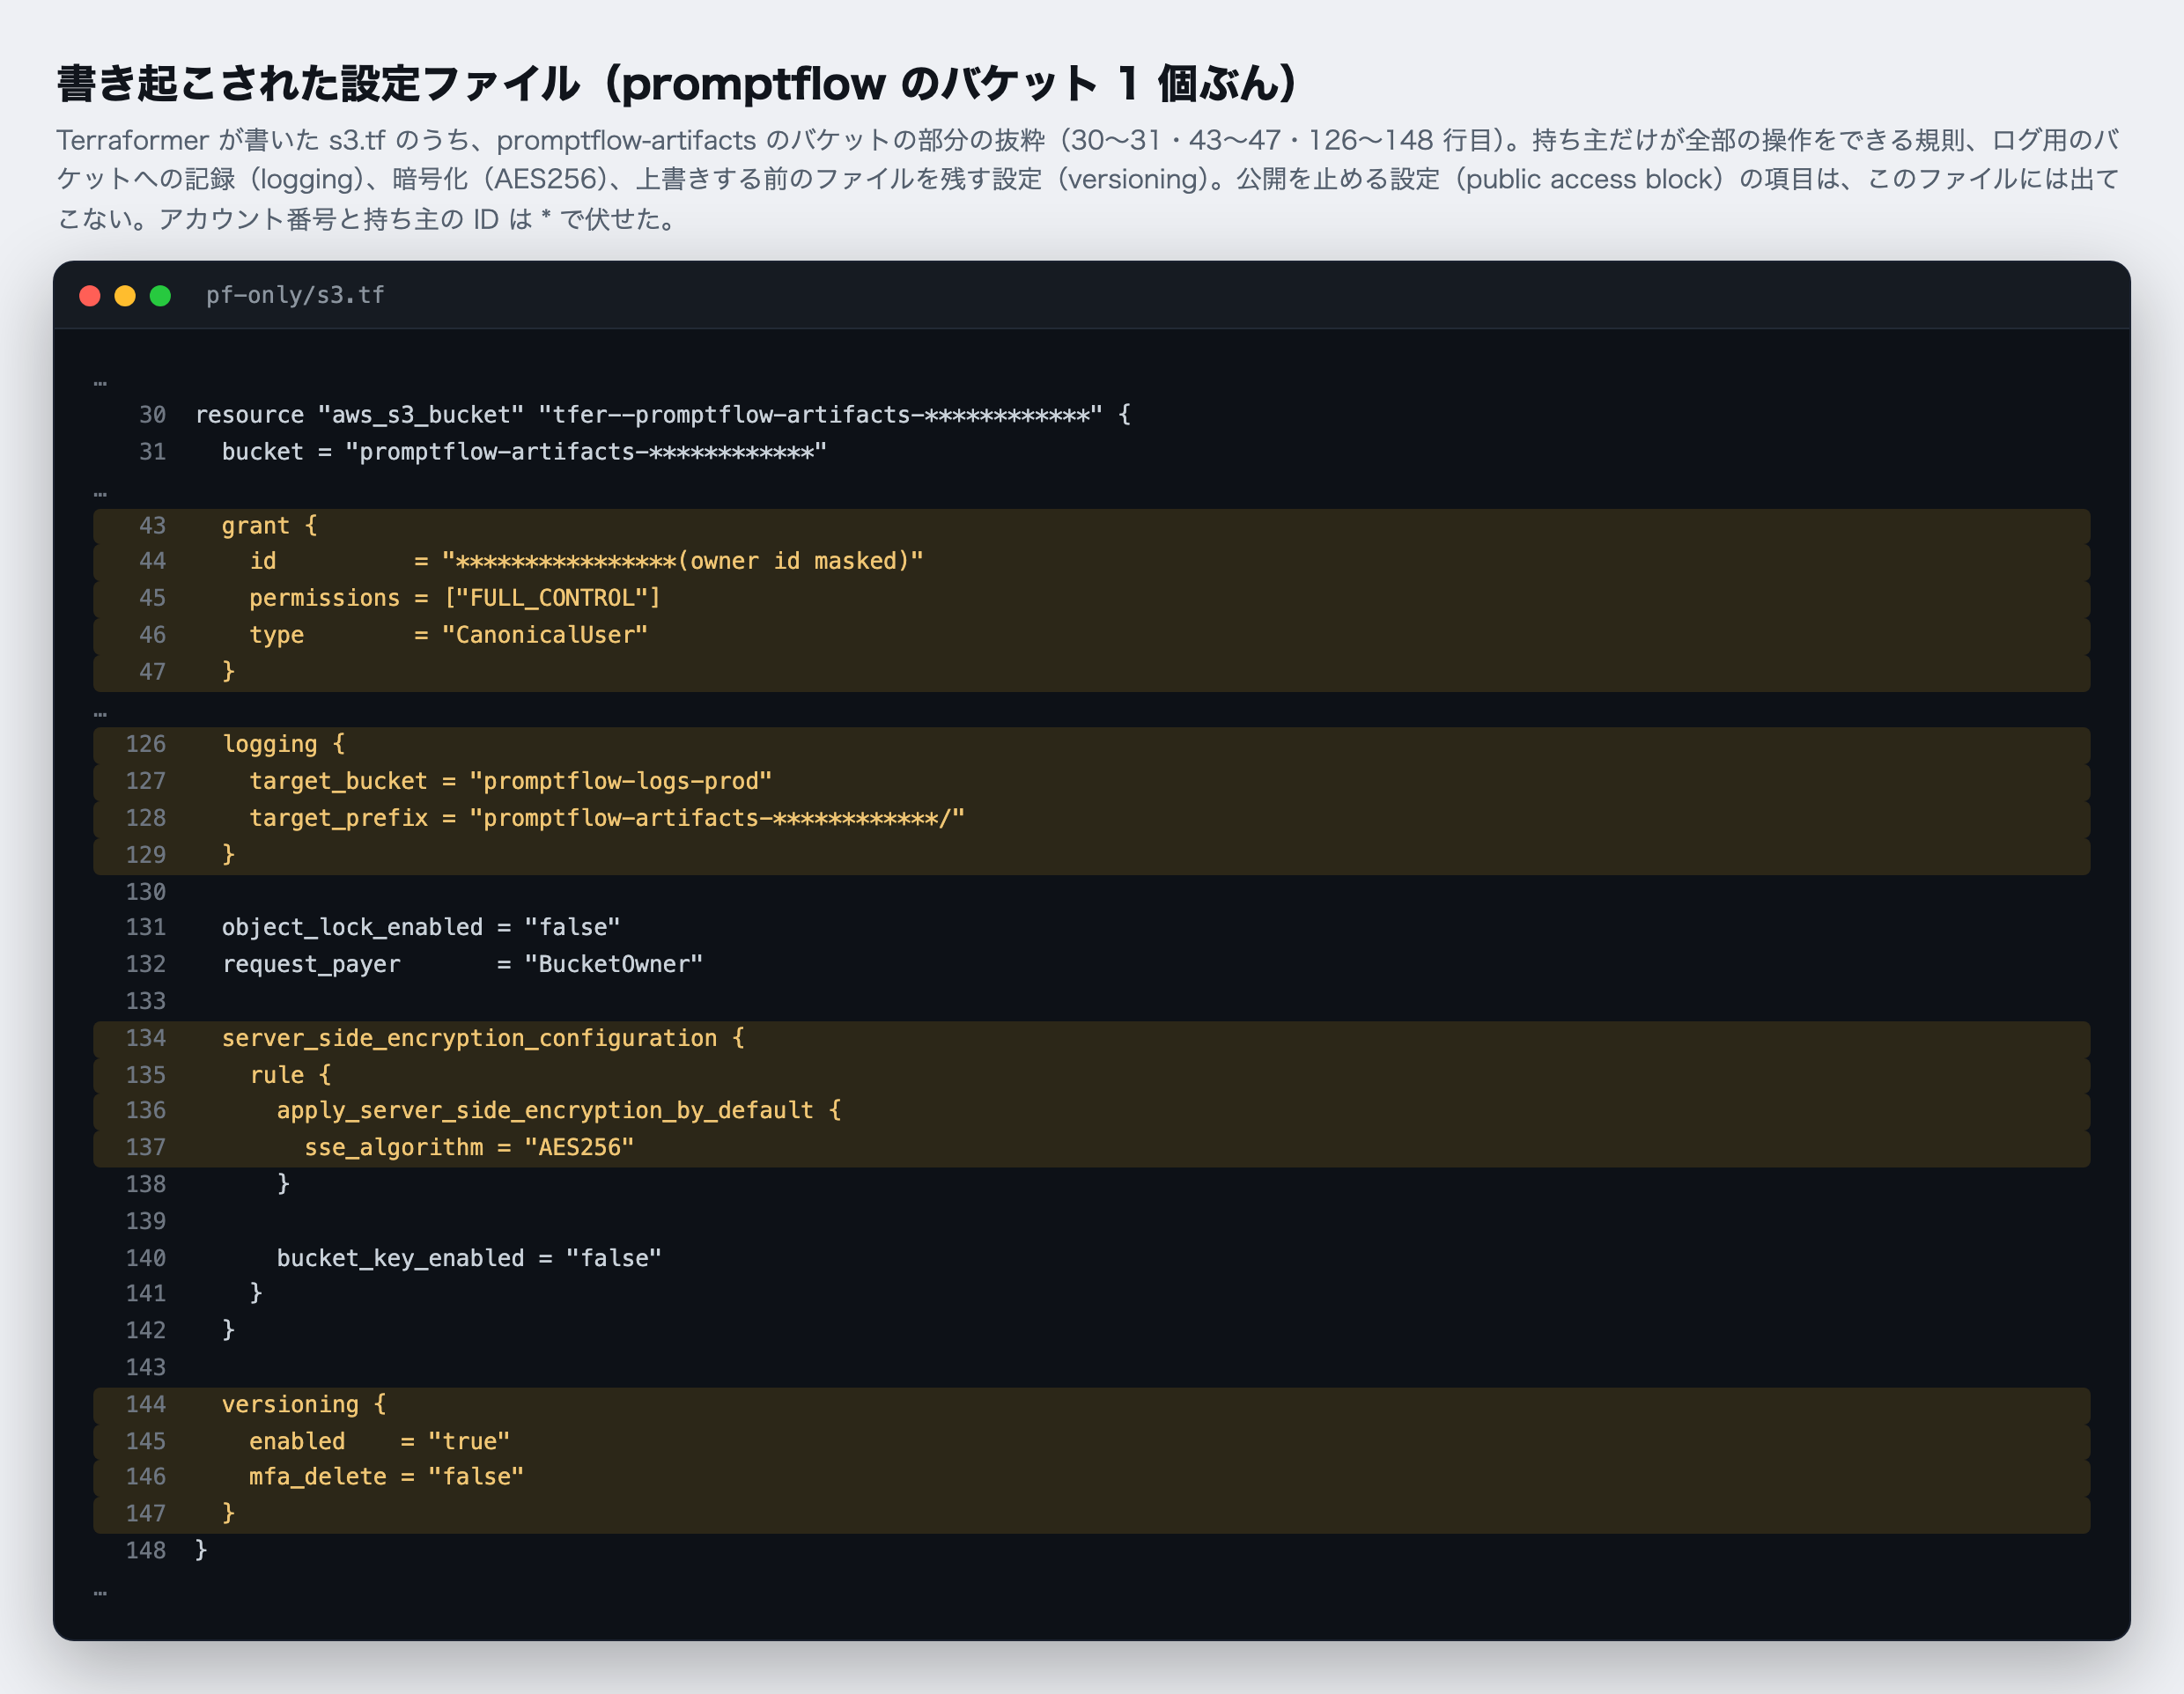
今回書き起こしたのは S3 の設定です。書き起こされたファイルは、こういうものです。
手順 2 ── 書き起こした設定を Checkov と Trivy で調べる
checkov -d pf-only
trivy config pf-only
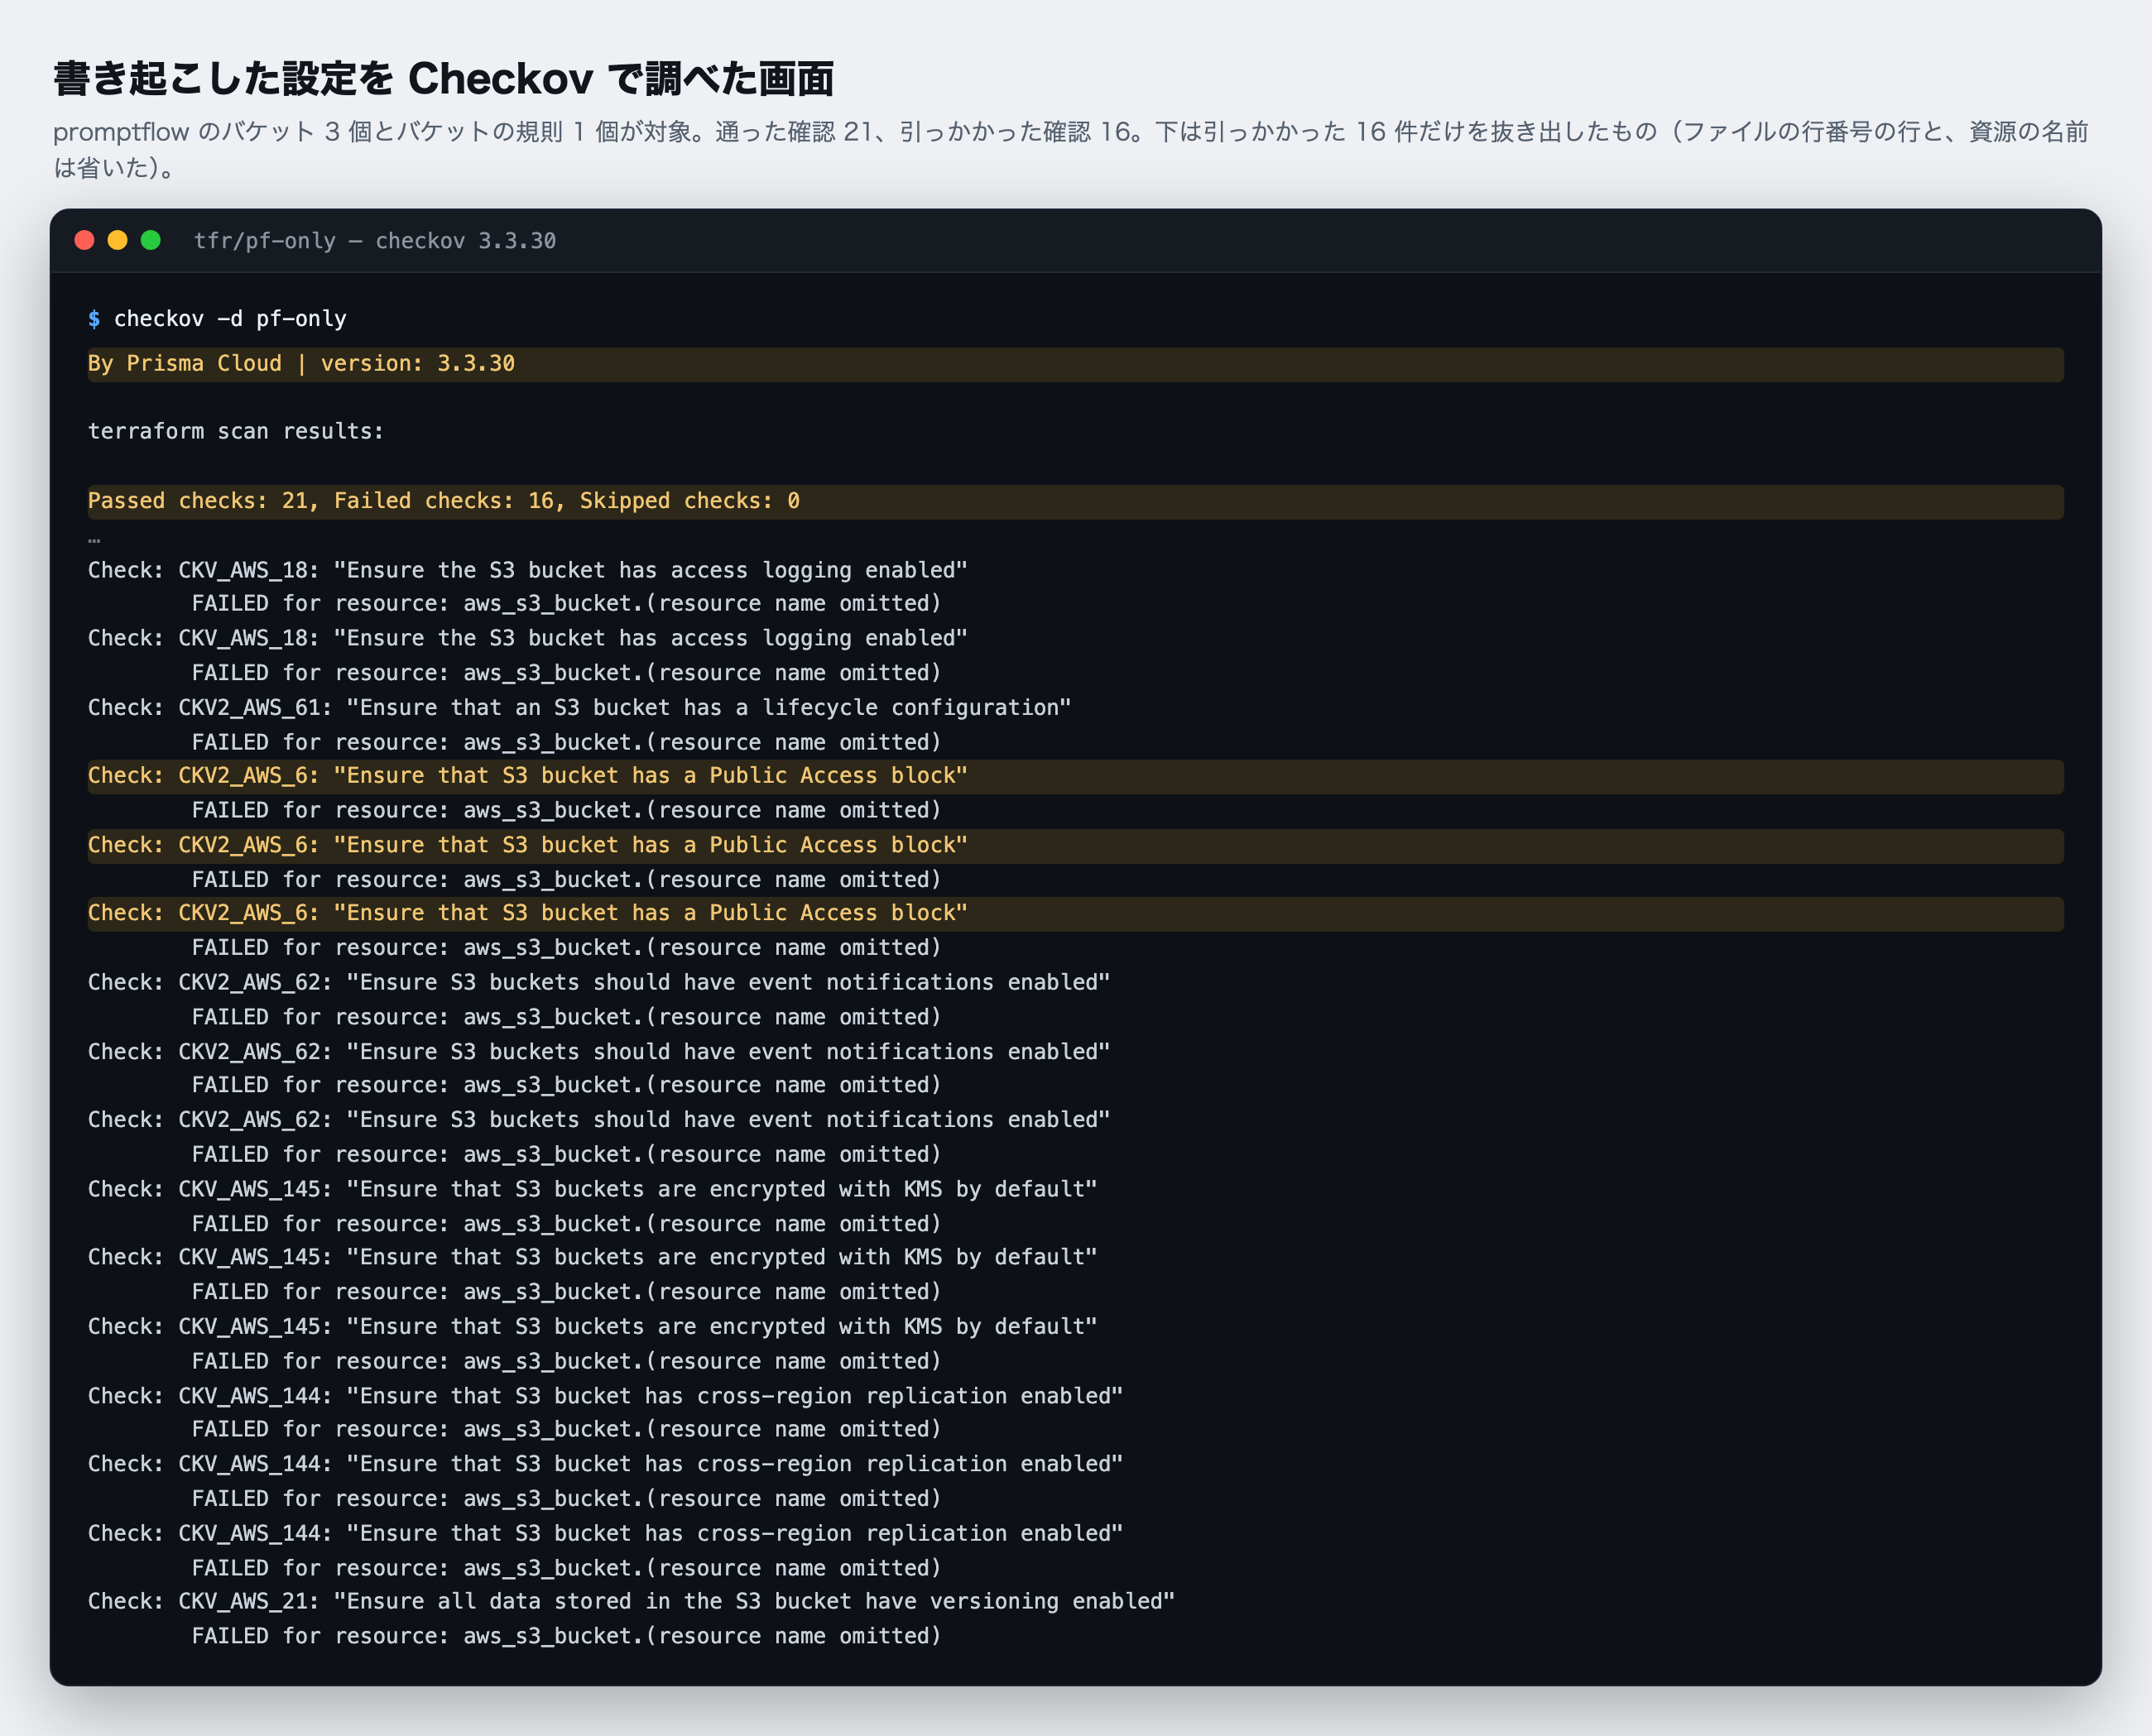
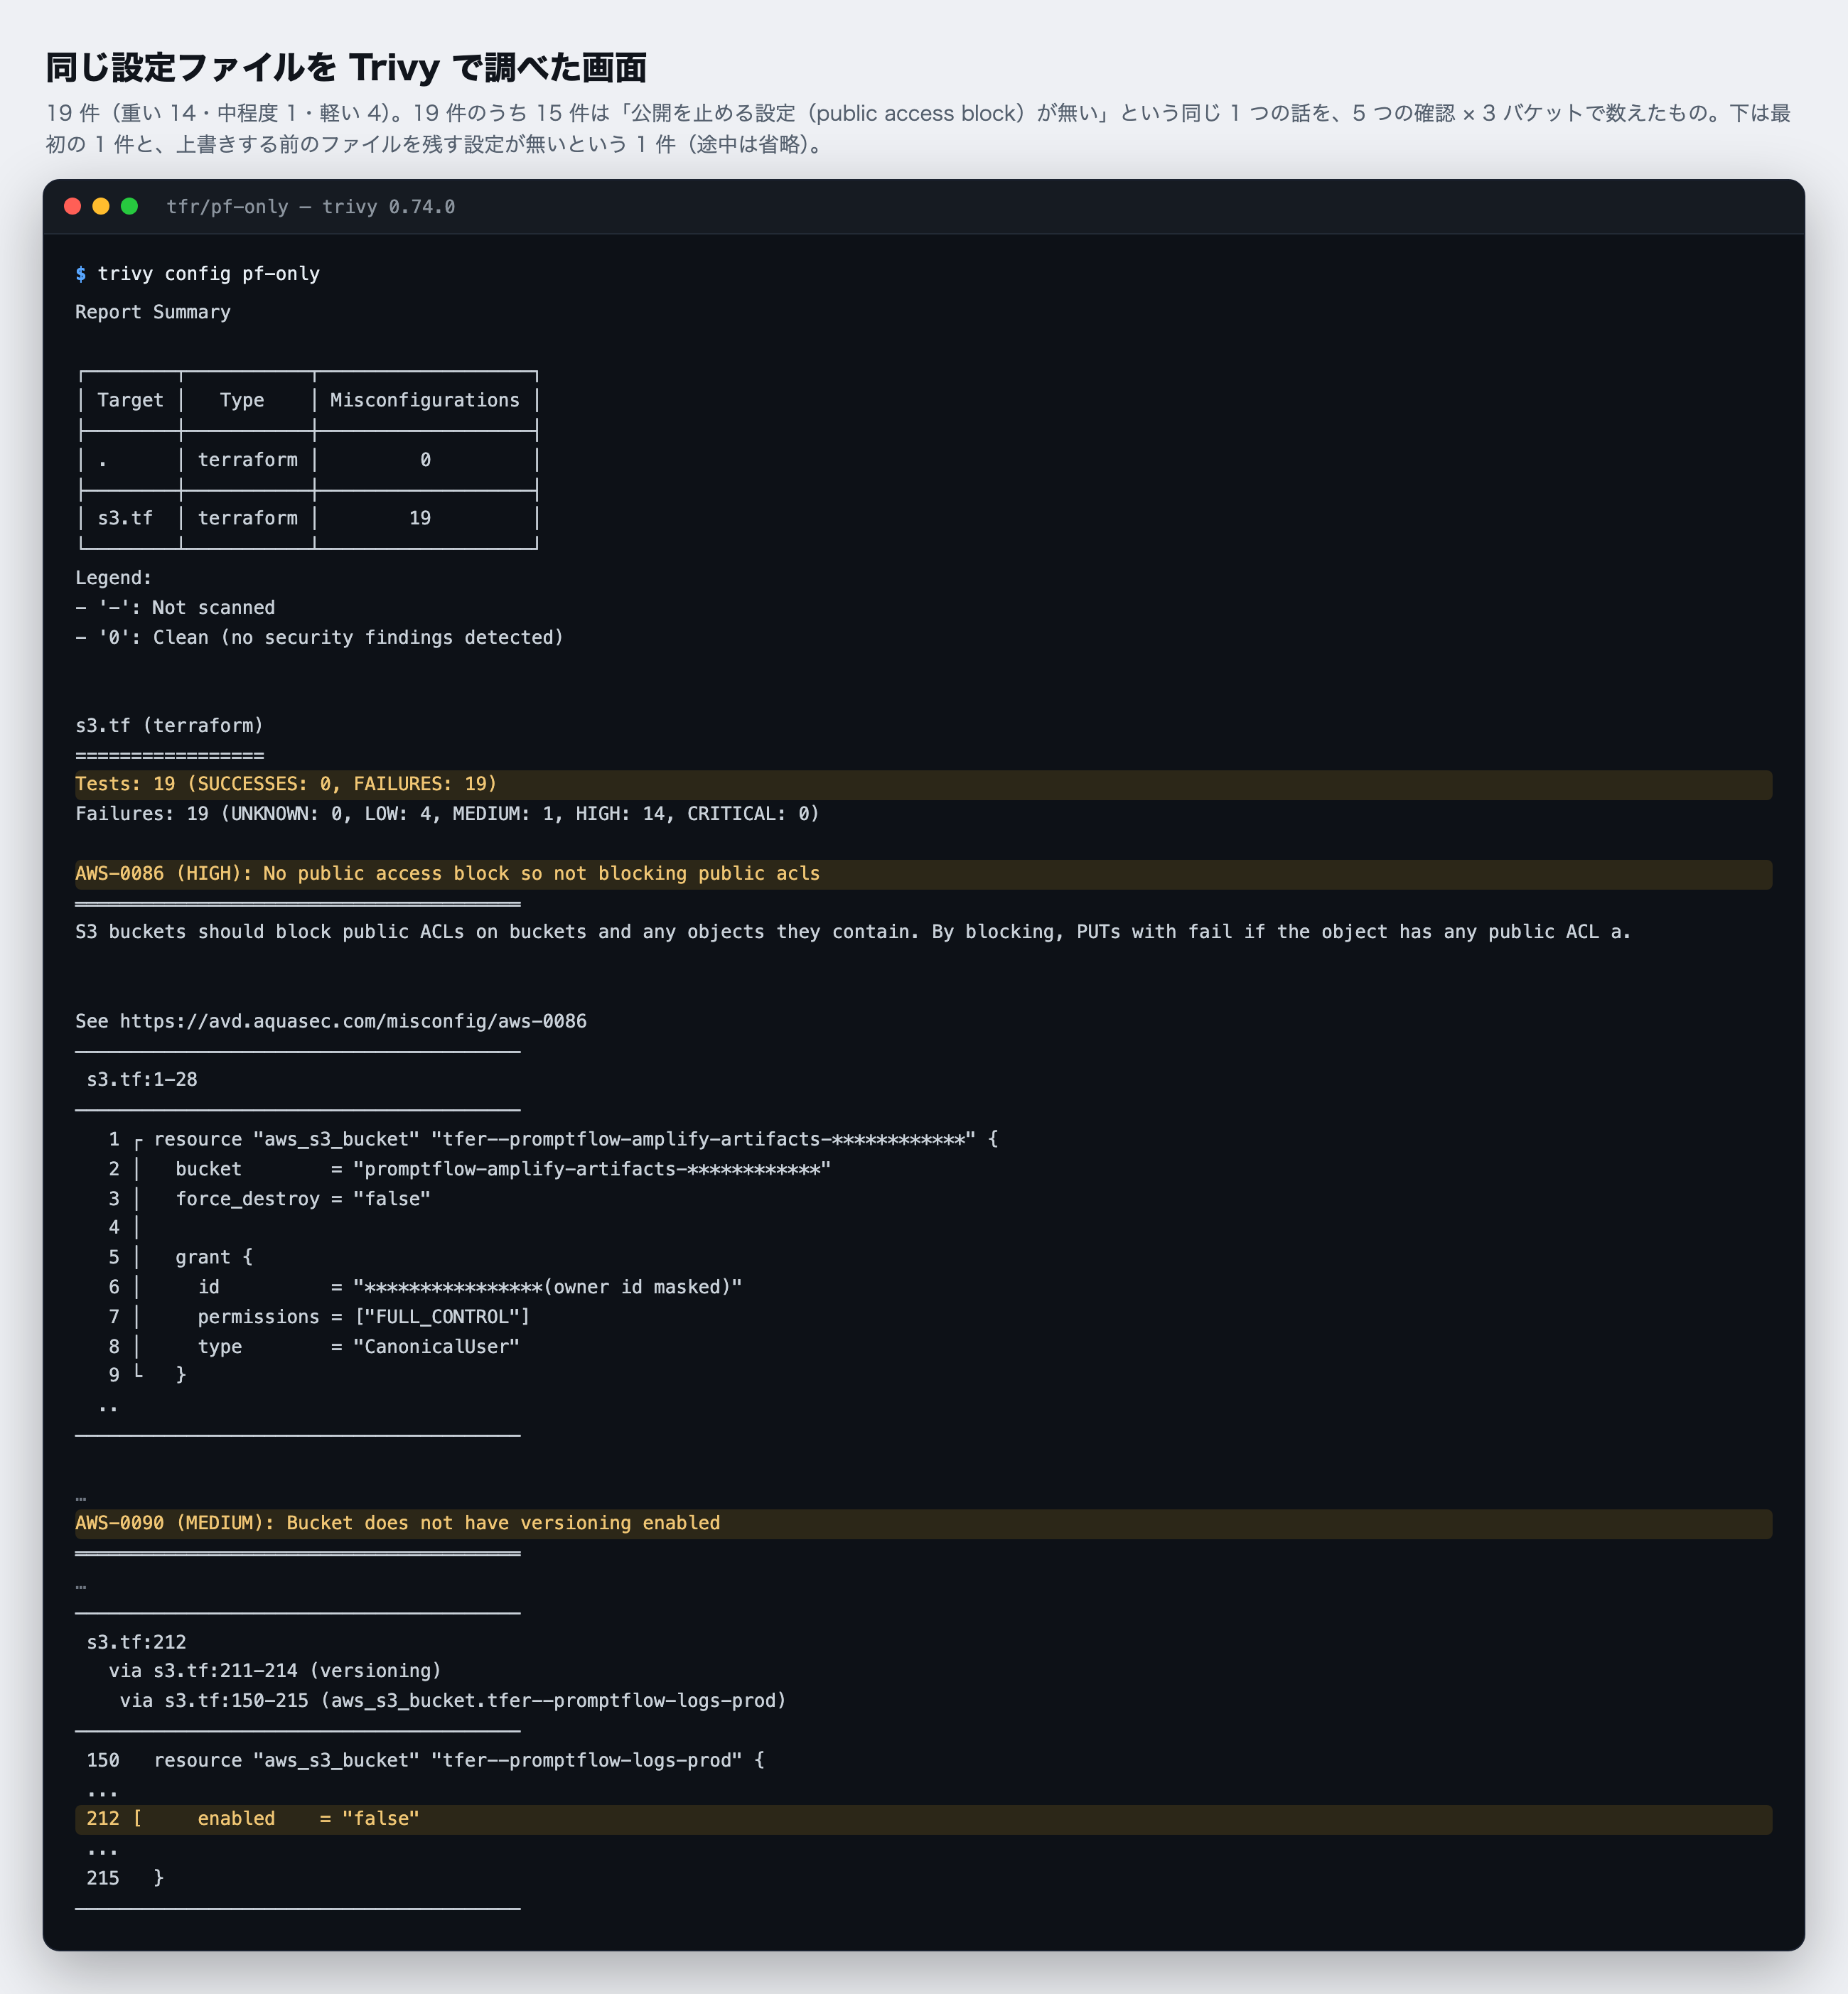
Checkov は 16 件、Trivy は 19 件を出しました。数だけ見ると多いのですが、同じ話を何度も数えています。Trivy の 19 件のうち 15 件は、「公開を止める設定が無い」という一つの話を、5 種類の確認 × バケット 3 個で数えたものです。
1 件ずつ、誤検知かどうかを決める
指摘を種類ごとにまとめ、書き起こしたファイルの値と、配備の手順のスクリプトと突き合わせました。
公開を止める設定が無い(Checkov 3 件・Trivy 15 件)── 書き起こしの抜けで出た指摘。読み取った値は 3 個とも全部オン。 AWS には、バケットを誰でも見られる状態にする操作を、まとめて止める設定(Block Public Access)があります。どちらのツールも「その設定が無い」と言いますが、書き起こしたファイルを開くと、そもそもこの設定の項目がありません。Terraformer の S3 の書き起こしは、バケットとバケットの規則を書き出すだけで、この設定は書き出していませんでした。ツールは、ファイルに無いものを「無い」と判断しています。
一方、配備の手順のスクリプトを見ると、ログ用のバケットを作るときに、この設定の 4 項目を全部オンにしています。
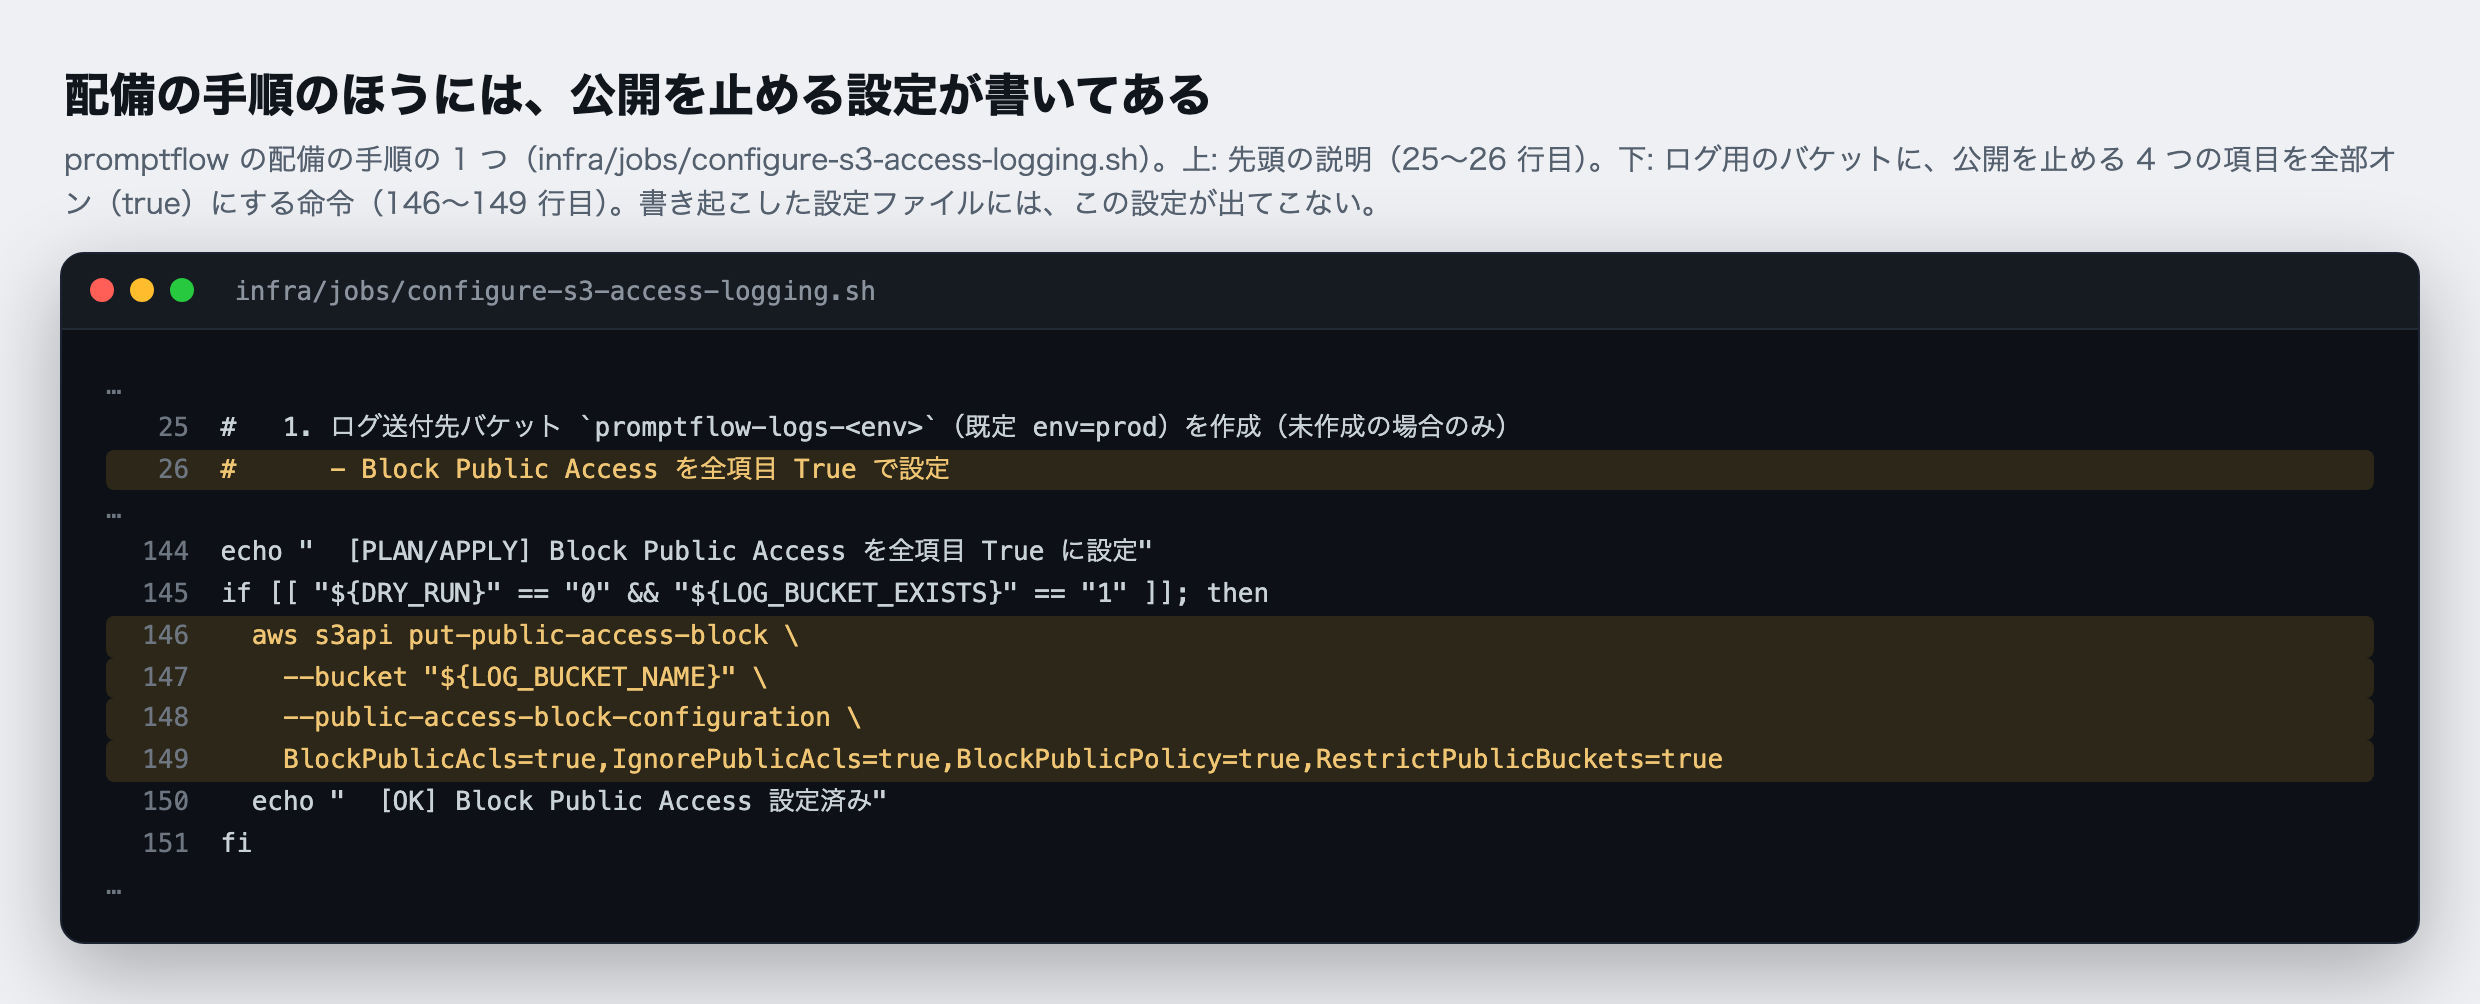
残りの 2 個のバケットは、手順のスクリプトにこの設定が見当たりません。AWS の説明では、新しく作ったバケットは、既定で公開できない状態になります。それでも、スクリプトと説明だけで決めずに、値を読み取って確かめました。道③の Prowler の結果と、AWS のコマンド(aws s3api get-public-access-block)の両方で、3 個のバケットとも、公開をまとめて止める 4 項目がすべてオンでした。この指摘は 18 件とも誤検知です。書き起こしの道を使うときは、公開を止める設定だけは書き起こしに含まれないので、AWS のコマンドで別に読み取ります。
なお、誰でも読める、誰でも書ける、という規則が無いかの確認(Checkov の CKV_AWS_20・CKV_AWS_57)は 3 個とも通り、誰にでも操作を許す規則が無いかの確認(CKV_AWS_70)も、規則を持つログ用のバケットで通っています。書き起こしたファイルの規則は、持ち主だけが全部の操作をできる 1 行だけで、ログ用のバケットの規則は、S3 の記録を書き込むサービスに、promptflow のバケットからの記録だけを書き込ませるものでした。
残りの指摘は、記録の確かめ方・意図した設定・選び方
アクセスの記録が無い(Checkov 2 件・Trivy 1 件)── バケットごとに記録の設定を確かめる指摘。ログ用のバケット自身への指摘は意図した設定。 誰がいつ読み書きしたかの記録(アクセスログ)は、無くてもサービスは動くので、付け忘れても気づきにくい設定です。ツールは、記録の設定(logging)が無いバケットを 1 個ずつ指します。何かが起きたとき、後から確かめる手がかりが無くなるので、指されたバケットには、ログ用のバケットを送り先にして記録を付けます。promptflow の手順のスクリプトも、promptflow- で始まるバケットに、この形で記録を付ける作りです。例外はログ用のバケット自身です。手順のスクリプトに「ログ用のバケットにさらに記録を付けると、記録の書き込みが記録を生み続ける」とあり、わざと外しています。
上書きする前のファイルを残す設定が無い(Checkov 1 件・Trivy 1 件)── 意図した設定。 ログ用のバケットだけ、上書きする前のファイルを残す設定(versioning)が切ってあります。このバケットは 90 日で記録を消す規則になっていて、消すために作っている置き場所です。
自分で管理するキーでの暗号化でない(Checkov 3 件・Trivy 2 件)── 誤りではなく、選び方の話。 3 個とも、AWS が管理するキーで暗号化されています(AES256)。暗号化そのものの確認(Checkov の CKV_AWS_19)は 3 個とも通っています。ツールが求めているのは、暗号化に使うキーを自分で作って管理する方式(AWS のキーの管理の仕組み KMS を使う)に変えることです。キーの使い方を細かく制御したい場合の選択で、暗号化の抜けではありません。なお Trivy 自身が説明に書いているとおり、記録の送り先のバケットにはこの方式が使えないので、ログ用のバケットへの Checkov の指摘は当てはまりません。
片付けの規則・変更の通知・別の地域への複製が無い(Checkov 7 件)── 誤りではない。 古いファイルを自動で消す規則、変更があったときの通知、別の地域への複製は、費用や、障害への備えのための設定です。私たちの使い方では、外から入られる原因にはなりません。
まとめると、書き起こした S3 の設定の 35 件の指摘(Checkov 16・Trivy 19)のうち、いちばん数の多かった「公開を止める設定が無い」18 件は、値を読み取ると全部オンでした。残りは、意図した設定、費用や障害への備えのための選択、記録の設定をバケットごとに確かめる指摘です。ツールの件数は、そのまま弱点の数ではありません。
道③ アカウントの設定を、読み取りだけで調べる
三つ目の道は、AWS のアカウント全体の設定を、ツールに直接読み取らせて調べる方法です。書き起こしを挟まないので、道②の「書き起こしに含まれない設定」の問題が起きません。権限、記録、暗号化、ファイル置き場の公開の状態、サーバーへの入口の制限などを、まとめて確かめられます。
ツールの例は Prowler です。手元の端末で使う版(CLI)は Apache-2.0 ライセンスのオープンソースで、公式の料金ページにも「Prowler Open Source is free, forever」とあります。有料の Prowler Cloud(クラウドのアカウント 1 つにつき月 99 ドル)で増えるのは、予約して回す仕組みや、まとめて管理する画面、ほかのツールとの連携です。検査そのものは無料で行えます。
なぜ読み取りだけにするのか
検査のツールに、設定を変えられる権限を渡してはいけません。ツールの不具合や操作の間違いで、本番の設定が変わってしまうからです。第 3 回で書いた、本番を壊さない線引きと同じ考え方です。
さらに、読み取りだけの権限にも幅があります。私たちは最初、手元にあった ReadOnlyAccess という名前の権限で Prowler を起動しました。
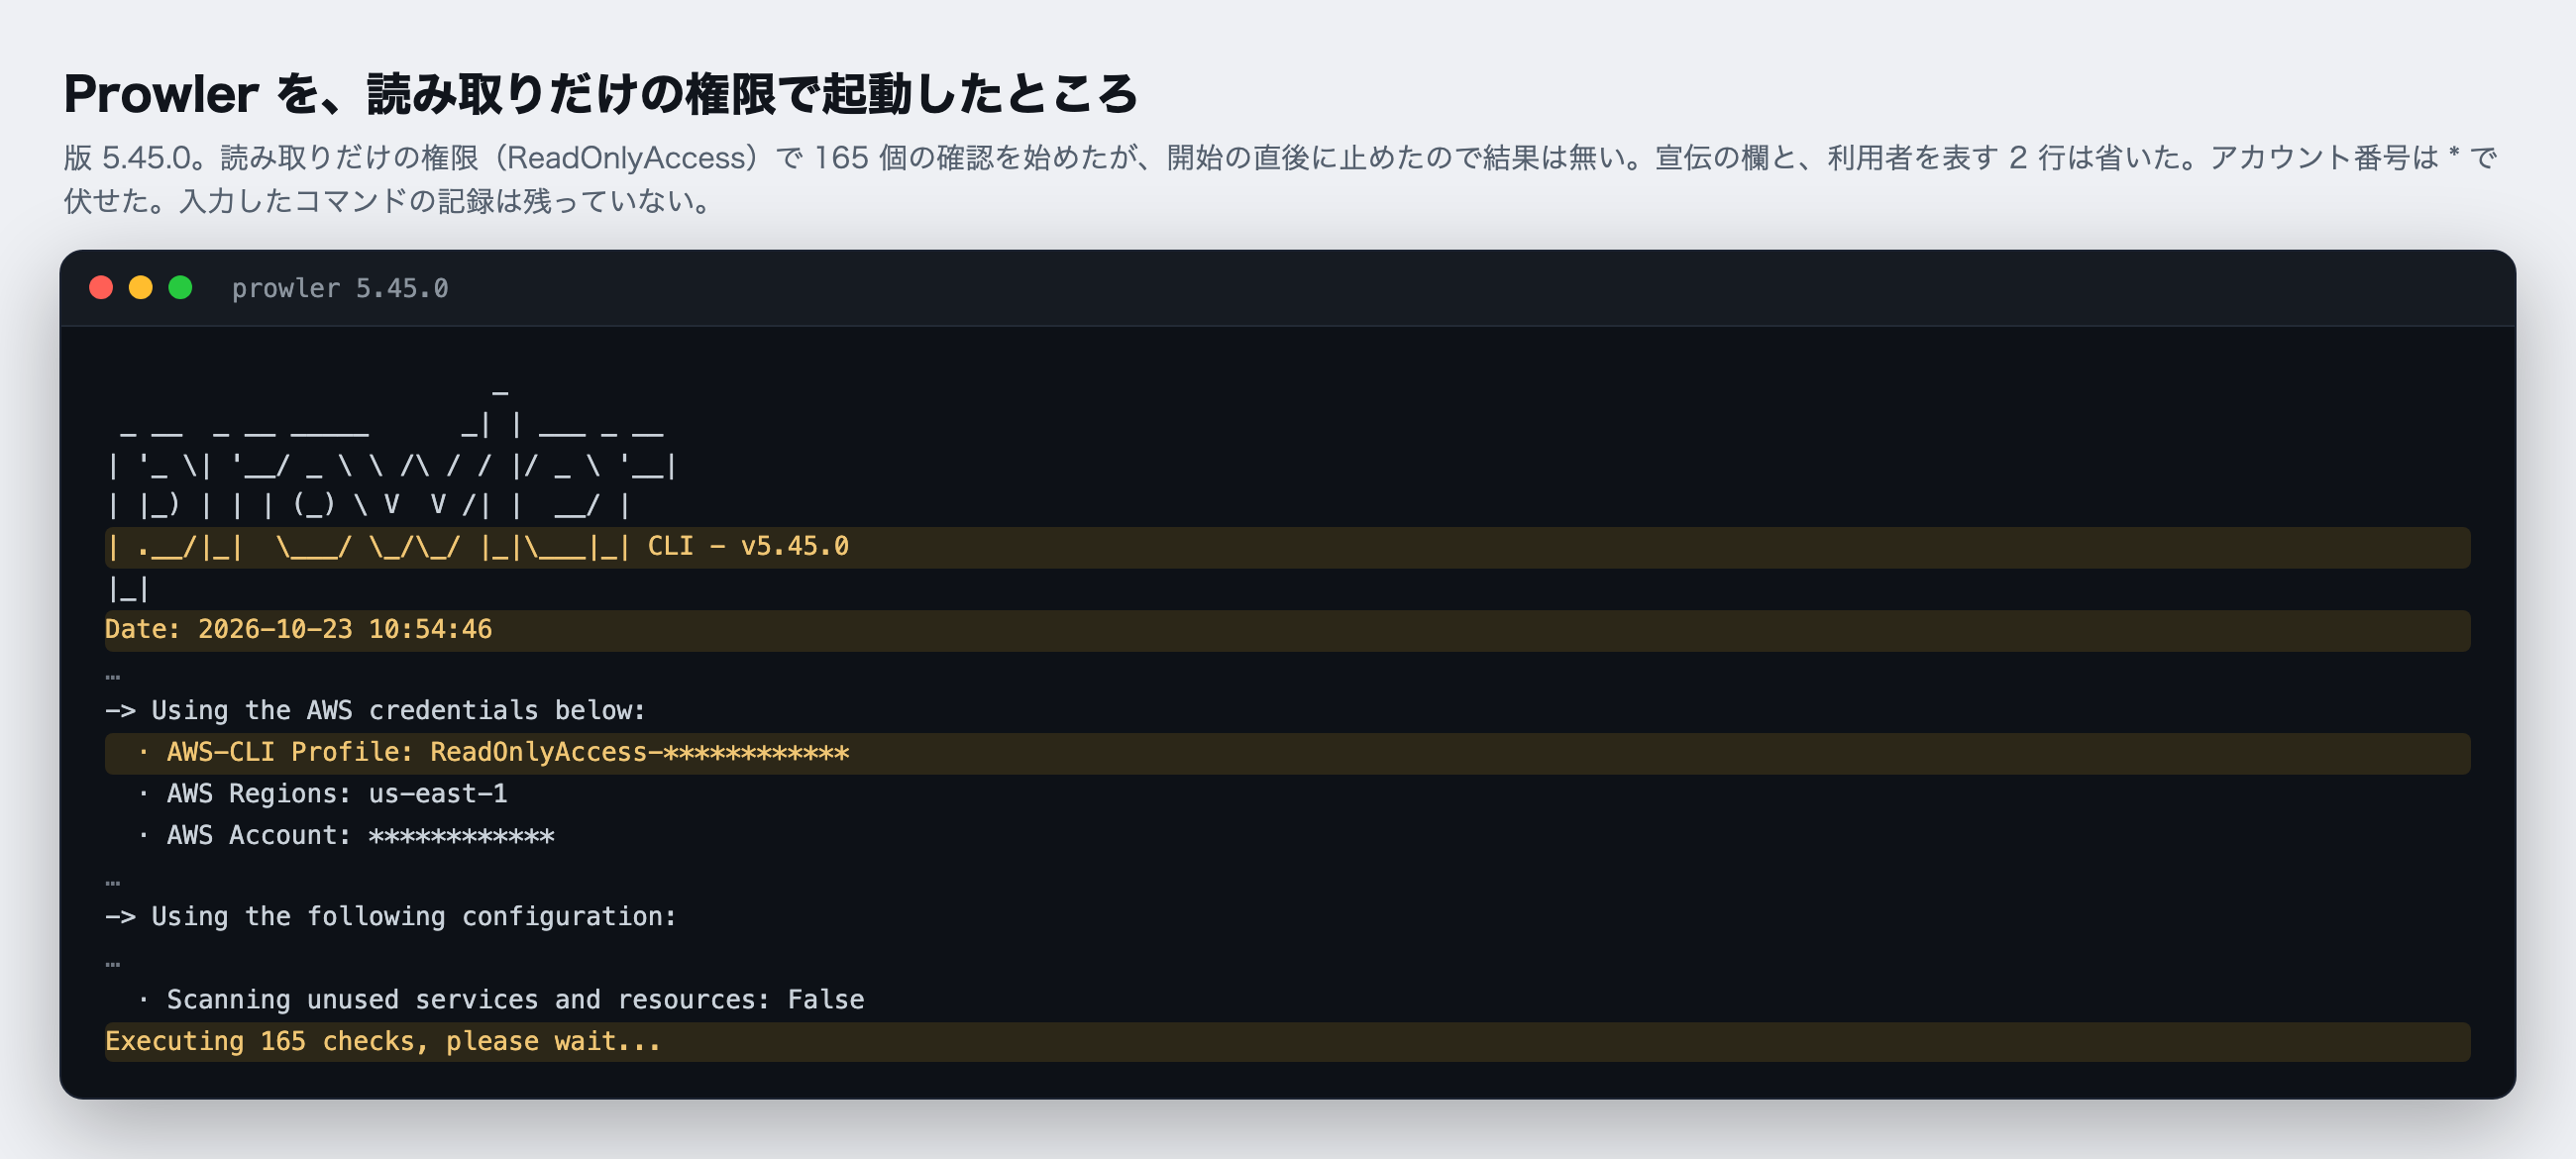
AWS が用意している ReadOnlyAccess という権限は、AWS の説明では、S3 では「s3:Get*」を含みます。設定だけでなく、置いてあるファイルの中身も読める、ということです。検査に要るのは設定を見ることだけで、顧客のファイルの中身を読む権限は要りません。Prowler の公式の説明が求めているのは、SecurityAudit と ViewOnlyAccess という二つの権限(と、一部の確認のための追加の読み取りの権限)です。SecurityAudit は、S3 では設定を読む操作が中心で、ファイルの中身を取り出す操作(s3:GetObject)を含みません。
もう一つの理由は、アカウントの共用です。道②と同じく、アカウントの中には他の製品の資源もあります。そのまま調べると、他の製品の結果が混ざります。
この二つの理由から、最初の起動は開始の直後に止めました。
専用の権限を用意して、最後まで実行する
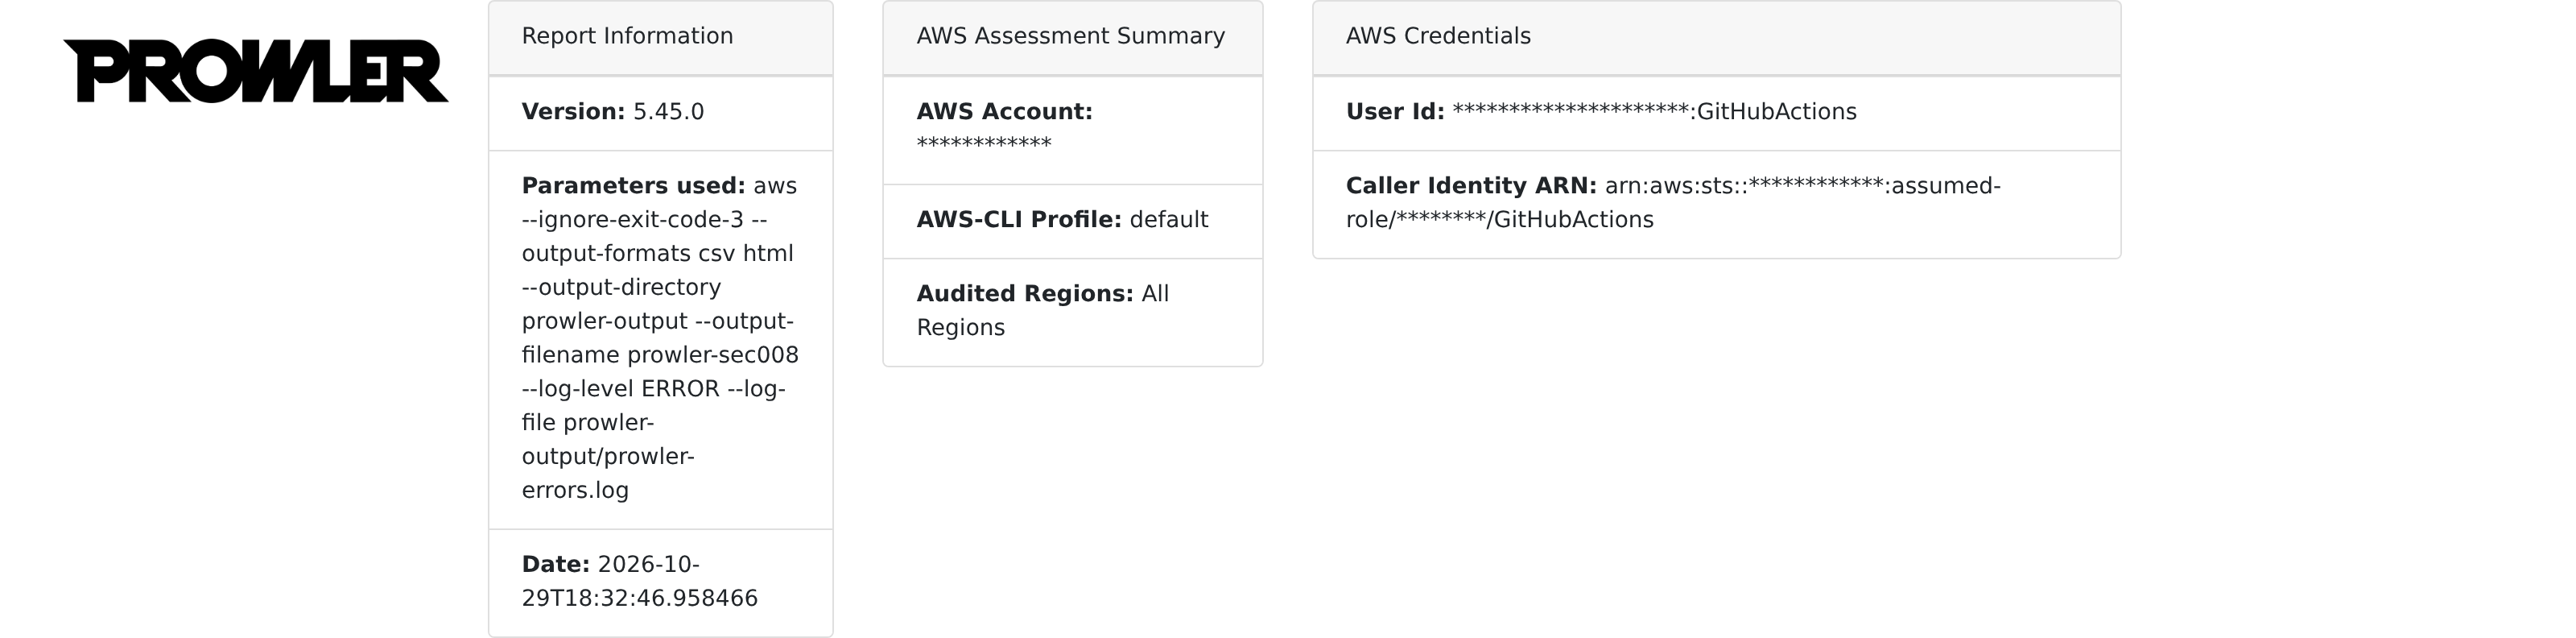
専用の権限は、GitHub Actions から使う形で用意しました。AWS の中に、SecurityAudit と ViewOnlyAccess の二つだけを付けた検査専用の役割(ロール)を作り、ReadOnlyAccess は付けません。GitHub Actions は、実行のたびにこの役割を引き受け、最長 1 時間だけ有効な資格情報を受け取ります(OIDC という仕組みです)。長く使えるアクセスキーを作らないので、どこかに保存したアクセスキーが漏れる、ということが起きません。この役割を引き受けられるのは、私たちのブログのリポジトリの手順だけに絞っています。
この形で、Prowler の 655 個の確認を、2 つの地域を除く全部の地域に対して、最後まで実行しました。かかった時間は 49 分ほどです。
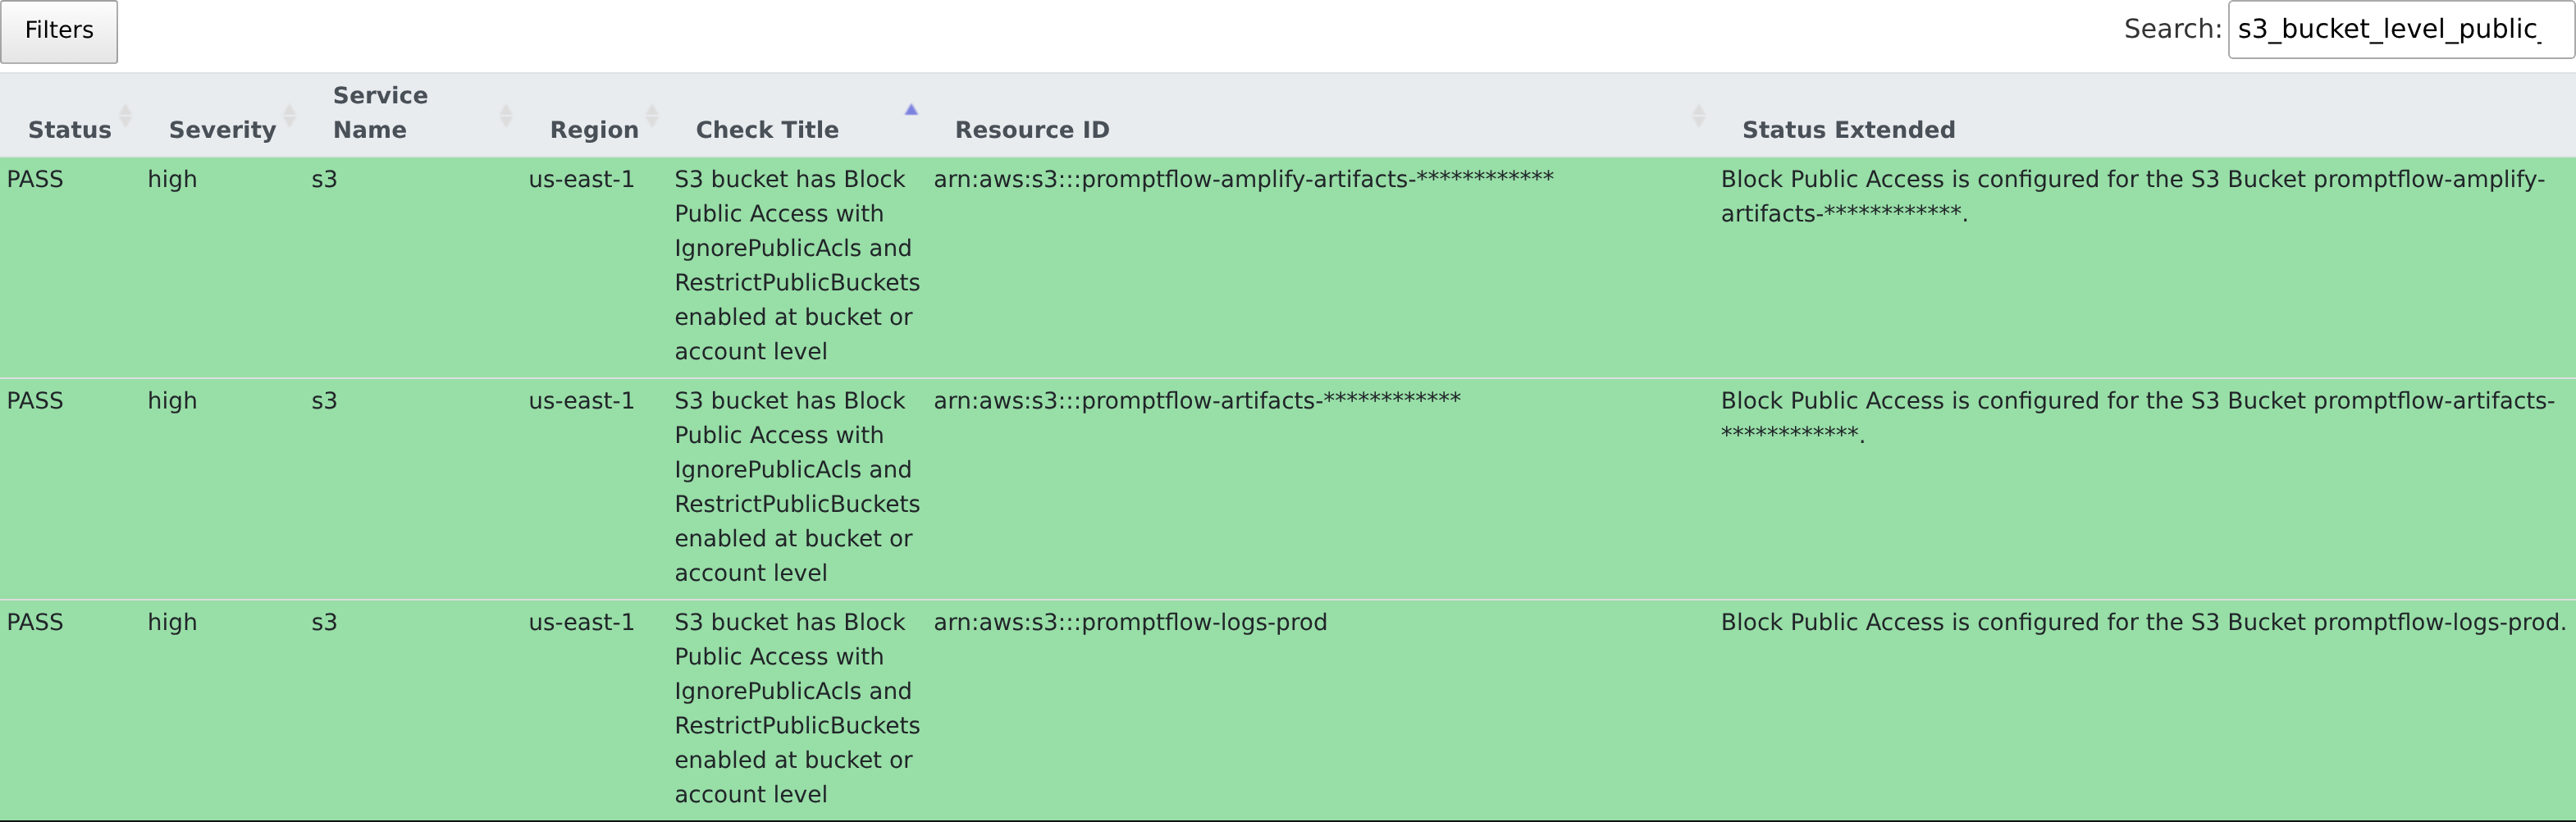
結果はアカウント全体のものなので、promptflow の資源に絞って見ます。まず、道②で答えを出せなかった「公開を止める設定」です。3 個のバケットとも、公開をまとめて止める設定(Block Public Access)が有効で、合格(PASS)でした。
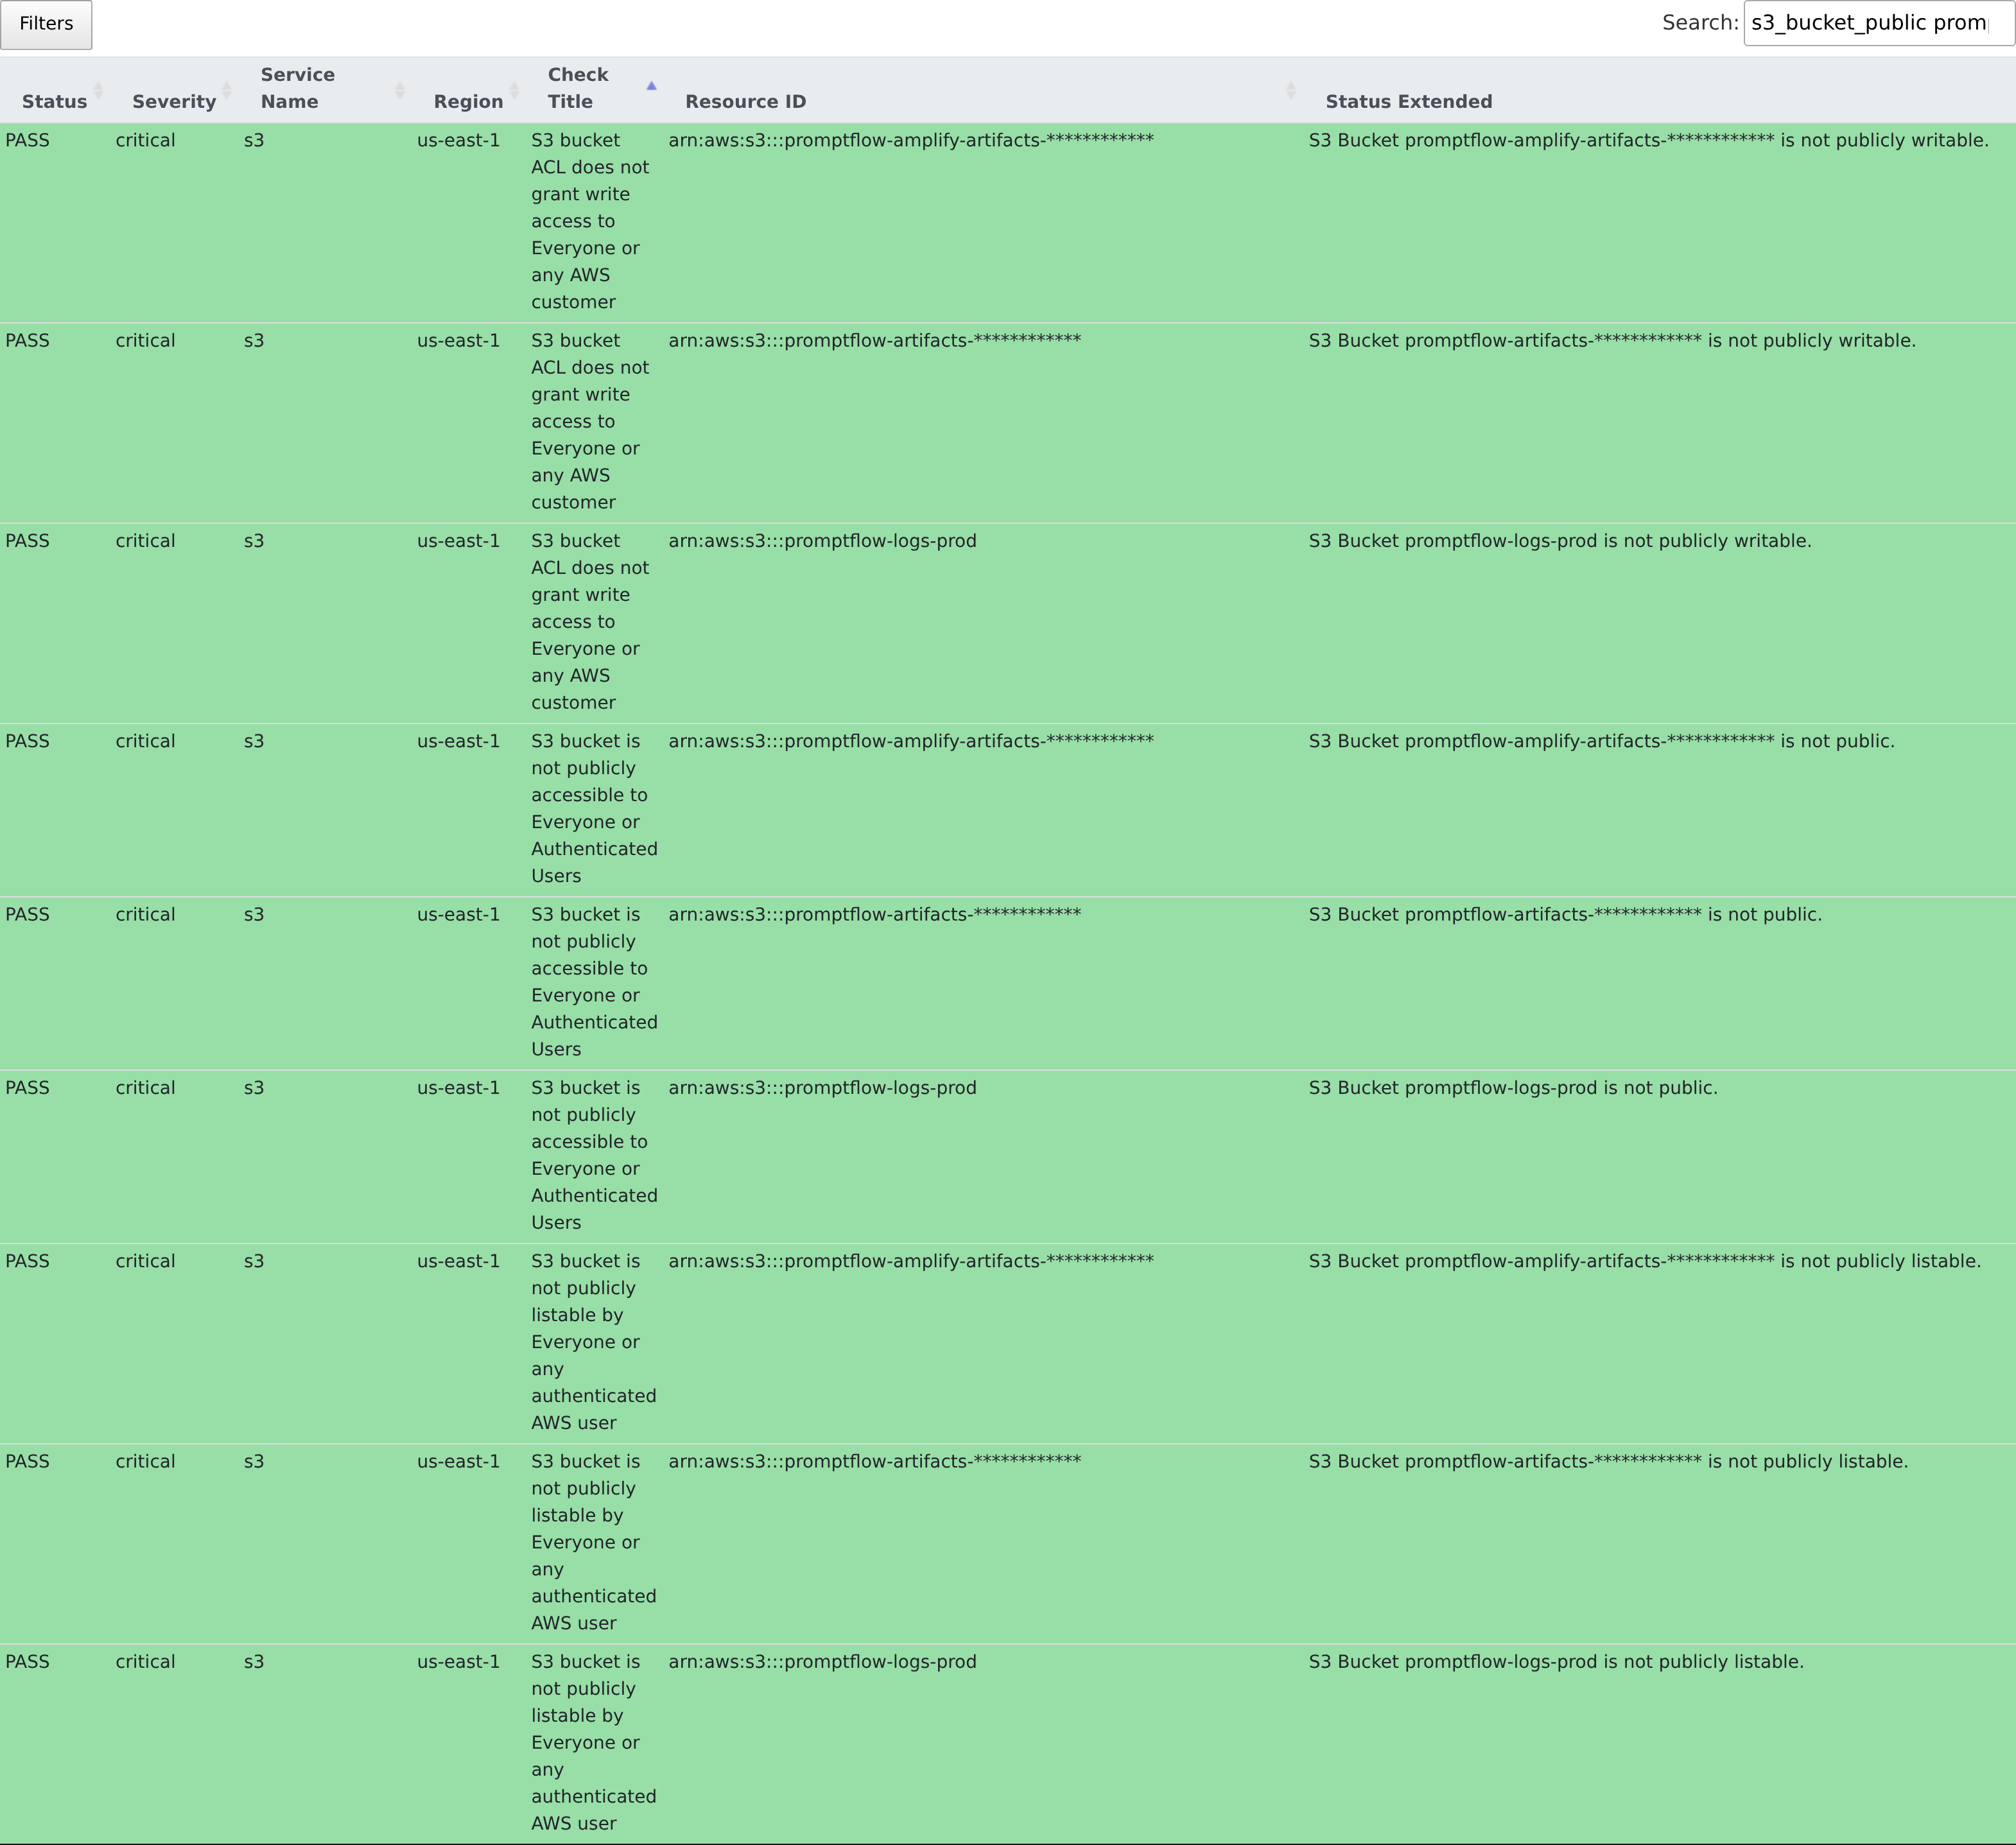
誰でも書ける・誰でも読める・誰でも一覧できる状態になっていないかという、Prowler が最も深刻な扱い(critical)にしている確認も、3 個のバケット × 3 項目の 9 行がすべて合格でした。
同じ手順の中で、Prowler とは別に AWS のコマンド(aws s3api get-public-access-block)でも 3 個のバケットを読み取り、公開を止める 4 項目がすべてオン(true)であることを確かめました。一つのツールの結果だけで決めず、別の読み方でも同じ答えになるかを見ておくと、道②のような書き起こしの抜けに振り回されません。
有効にしないもの
AWS には、AWS Config・Security Hub・Inspector のように、設定の抜けを見張り続けてくれるサービスもあります。便利ですが、有効にすると、記録する量や確認の回数に応じて料金がかかります。この連載では、費用をかけずにできる範囲で検査することにしているので、これらは有効にしていません。Prowler のような無料のツールを、読み取りだけで、必要なときに実行します。
三つの道の、見えるものと見えないもの
| 道 | 見えるもの | 見えないもの |
|---|---|---|
| ① 配備の手順を調べる | 手順の書き方の弱点(権限・値の埋め込み・部品の呼び方) | 今、どう設定されているか |
| ② 書き起こして調べる | 書き起こした範囲の、今の設定値 | 書き起こしに含まれない設定(今回は公開を止める設定) |
| ③ 読み取りだけで調べる | アカウント全体の、今の設定値 | 手順の書き方の弱点。専用の権限の用意が要る |
一つで全部は見えません。①は書き方を、②と③は今の値を見ます。②と③は重なりますが、ツールの保守の状況(Terraformer は保守が止まっています)を考えると、今の値は③で見て、②は設定をファイルで管理し始めるときの下書きとして使う、という分け方が現実的だと考えています。
次回
第 9 回は、ここまでの検査の結果を 1 か所に集めて、どれから直すかを決めます。外から攻める検査、自分のコード、使っている部品、そしてこの回のインフラの設定。ツールごとに形の違う結果を並べて、深刻さ・悪用されやすさ・外から届くかで順番を付けます。
この連載では、攻撃ツールが誰でも無料で手に入る時代に、自分のサービスを自分で検査し、弱いところを先に見つけて直す手順を、順に示します。検査の対象は自社サービスに限り、他人のサイトを攻撃する手順は扱いません。 自分で検査するのが難しい方は、EarthLink Network が検査を代行します。弱点は見つかったが自分では直せない、という方は、私たちが修正まで引き受けます。お気軽にご相談ください。 役に立ったと感じたら、ぜひ「いいね」と記事の購読をお願いいたします。
自社プロダクトは https://www.eln.ne.jp/products にまとめています。
筆者について
上原正吉。EarthLink Network Co., Ltd. 代表。AI社員に日々の業務を任せ、開発では人が逐一指示しなくても作業が進むHOOTL(Human Out Of The Loop)の仕組みを自社で実践しています。このブログでは、業務自動化と24時間自動開発のノウハウ、具体的な設定方法、日々の運用で見つかった問題と改善を共有します。
また、AIで業務や開発を組み替えたい会社・チーム向けに、AI活用のコンサルティングも受け付けています。ご相談は www.eln.ne.jp からどうぞ。
EarthLink Network は、会社の全業務を AI で回すために、必要になったものを自社で作っています。いま作っているプロダクトの一覧と概要は、こちらにまとめています。
→ EarthLink Network が自社でつくっている18のプロダクト
会社と各プロダクトの詳細は、公式サイト www.eln.ne.jp をご覧ください。