攻撃する側が持っているツール ── AI が自分で攻撃を進めるとは
上原正吉(EarthLink Network Co., Ltd.)。Claude Codeを開発の主体に据え、20を超えるプロダクトを1人で同時に開発・運用しています。これは、その現場の実測記です。
攻撃する側が持っているツール ── AI が自分で攻撃を進めるとは
この記事は、連載「自分のサービスは自分で守る ── AI 時代の自衛セキュリティ」の第 2 回です。自分でできる検査は自分で、難しいときは EarthLink Network が検査を代行し、直せない弱点は私たちが修正します。
連載の目次
- AIで誰でも攻撃できる時代 ── やられる前に、自分のサイトを自分で検査する
- 攻撃する側が持っているツール ── AI が自分で攻撃を進めるとは(この記事)
- 検査を始める前に ── 検査の全体像と、本番を壊さない線引き(予定)
- 外から攻めて検査する① ── 準備と、最初の実行まで(予定)
- 外から攻めて検査する② ── 攻撃ツールと正規ツールで、見つかるものは違う(予定)
- 自分の書いたコードを検査する ── 静的解析(予定)
- 使っている部品の弱点を検査する ── 依存ライブラリ(予定)
- インフラの設定の穴を検査する(予定)
- 検査の結果を 1 か所に集めて、どれから直すかを決める(予定)
- 見つかった弱点の直し方 ── 3 つの道(予定)
- 自分で直せないときは ── 保守契約という選択(予定)
- 毎日自動で検査し続ける ── 作る時代から、守り続ける時代へ(予定)
結論
攻撃する側は、もう AI に攻撃の段取りをさせています。人が書くのは「このサイトを調べて」という最初の指示だけで、どこを調べるか、何を試すか、結果を見て次に何をするかは、AI が自分で決めて進めます。これは将来の話ではありません。攻撃作業の 80〜90% を AI が実行した侵入作戦が 2025 年 11 月に公表され、日本でも 2026 年 10 月に JPCERT/CC が、攻撃する側が AI を使って既知の弱点を探していたことを確認しています。
この記事では、そのツールが実際にどう動くのか、実際に何が起きたのか、どれだけ広がっているのかを、公開された報告だけで説明します。入手の方法や、攻撃のやり方そのものは書きません。何ができる相手なのかを知ったうえで、守る側が何を前提にすればいいのかを、3 つにまとめます。そのうえで、高いお金をかけて完璧に守らなくても、ふつうに対策してあるだけで無差別の攻撃からはかなり外れること、その対策は無料のツールでも届くことも、あわせてお伝えします。
前回は「攻撃する側はもう持っている」と書きました。今回は、その持っているものの中身です。
AI が攻撃の段取りをする、とはどういうことか
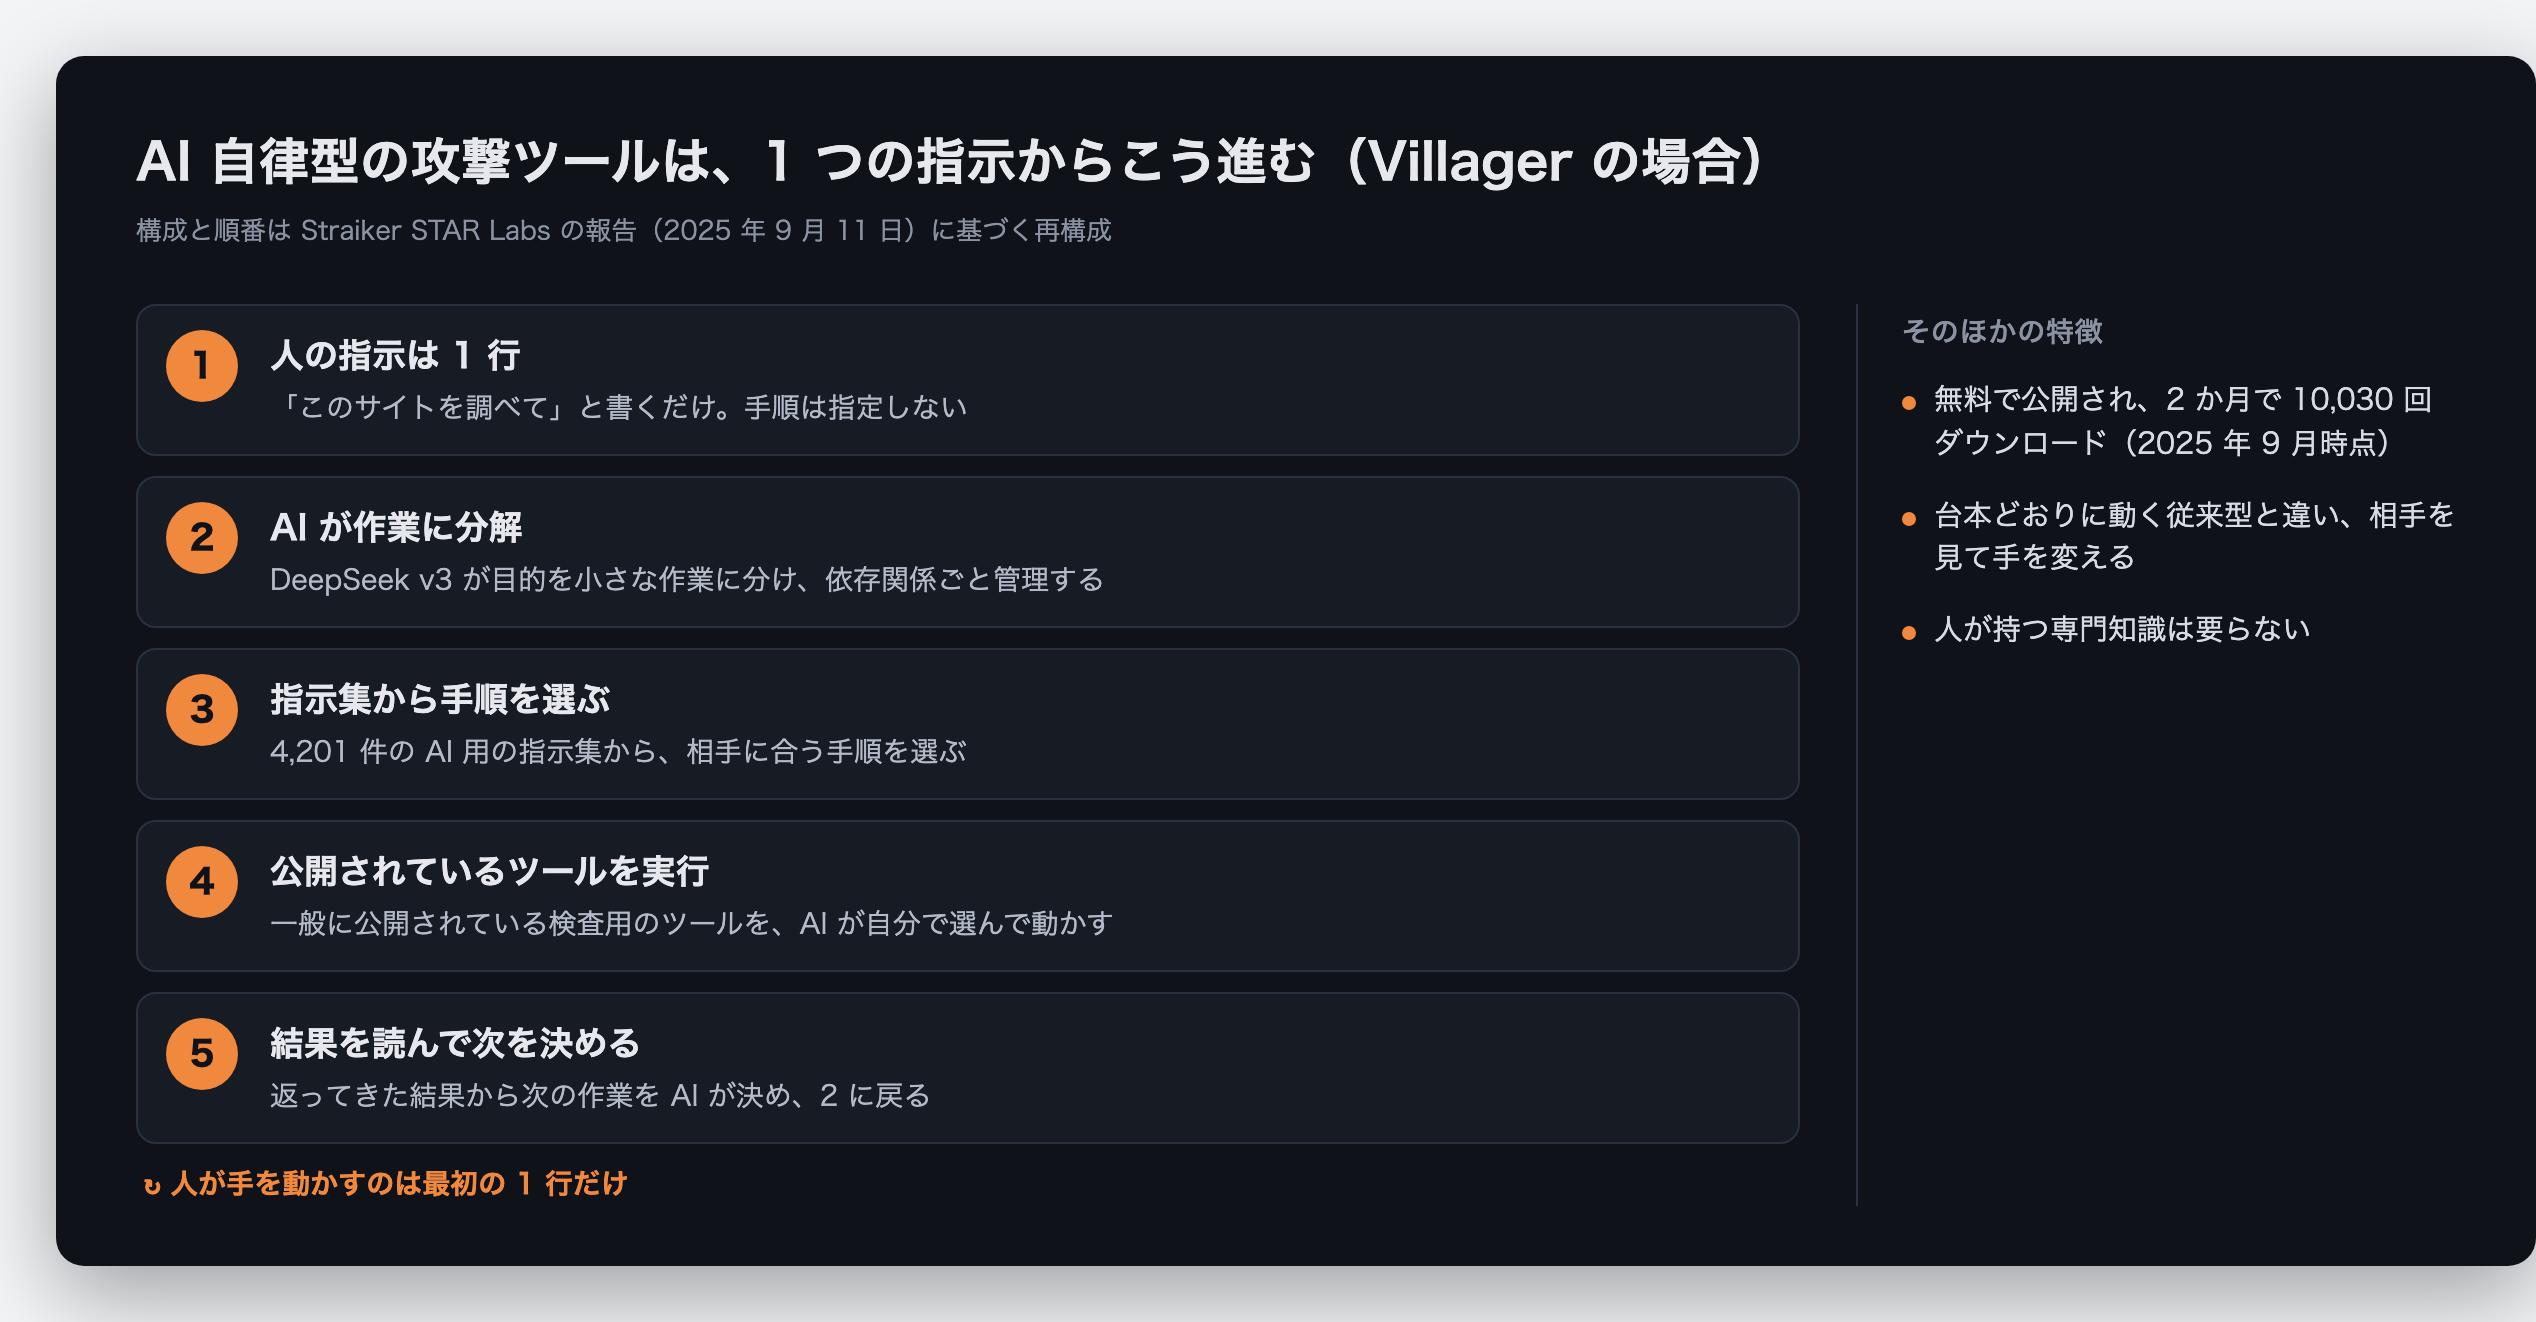
前回、中国の会社が出した Villager というツールに触れました。セキュリティ会社 Straiker の研究チームが 2025 年 9 月 11 日に中身を調べて公表しているので、それをもとに、AI が攻撃を進めるとはどういう流れなのかを説明します。
いちばん大きな変化は、人がやることが「最初の指示を一つ出す」だけになった点です。昔の攻撃は、人が一手ずつ考えて進めました。今のこのツールは、目的を受け取ると、それを小さな作業に自分で分け、順番と依存関係まで管理します。DeepSeek という AI が、その全体を考える役をします。
次に、分けた作業ごとに、何をどう試すかを選びます。Villager には、攻撃の手順を AI に指示するための文章が 4,201 件まとめて入っていて、相手に合うものを選んで使います。そして実際のツールを動かすのですが、ここも AI が相手に合わせて選びます。たとえば相手のサイトが WordPress で作られていると分かれば WordPress 用の調査ツールを動かし、API の入口が見つかればブラウザの自動操作に切り替える、という具合です。
最後に、返ってきた結果を AI が読み、次に何をするかを決めて、また作業に戻ります。この繰り返しを、人が横で指示しなくても自分で回していきます。
もう一つ、守る側として知っておきたい性質があります。このツールが使う作業用の環境は、24 時間で自分から消えて、何をしたかの記録もいっしょに消えます。接続する入口も毎回ばらばらにするので、後から「誰が何をしたか」を追いかけにくい作りになっています。つまり、やられた側が気づいて調べようとしても、証拠が残りにくいのです。
このツールは、プログラムの部品を誰でも落とせる置き場に無料で上がり、公表からおよそ 2 か月で約 1 万回ダウンロードされました。Straiker はこれを「正規の侵入テスト用に作られながら攻撃にも使われてきた既存のツール(Cobalt Strike)と同じ道をたどりかねない」と評しています。
弱点の公表から、半日で狙われる
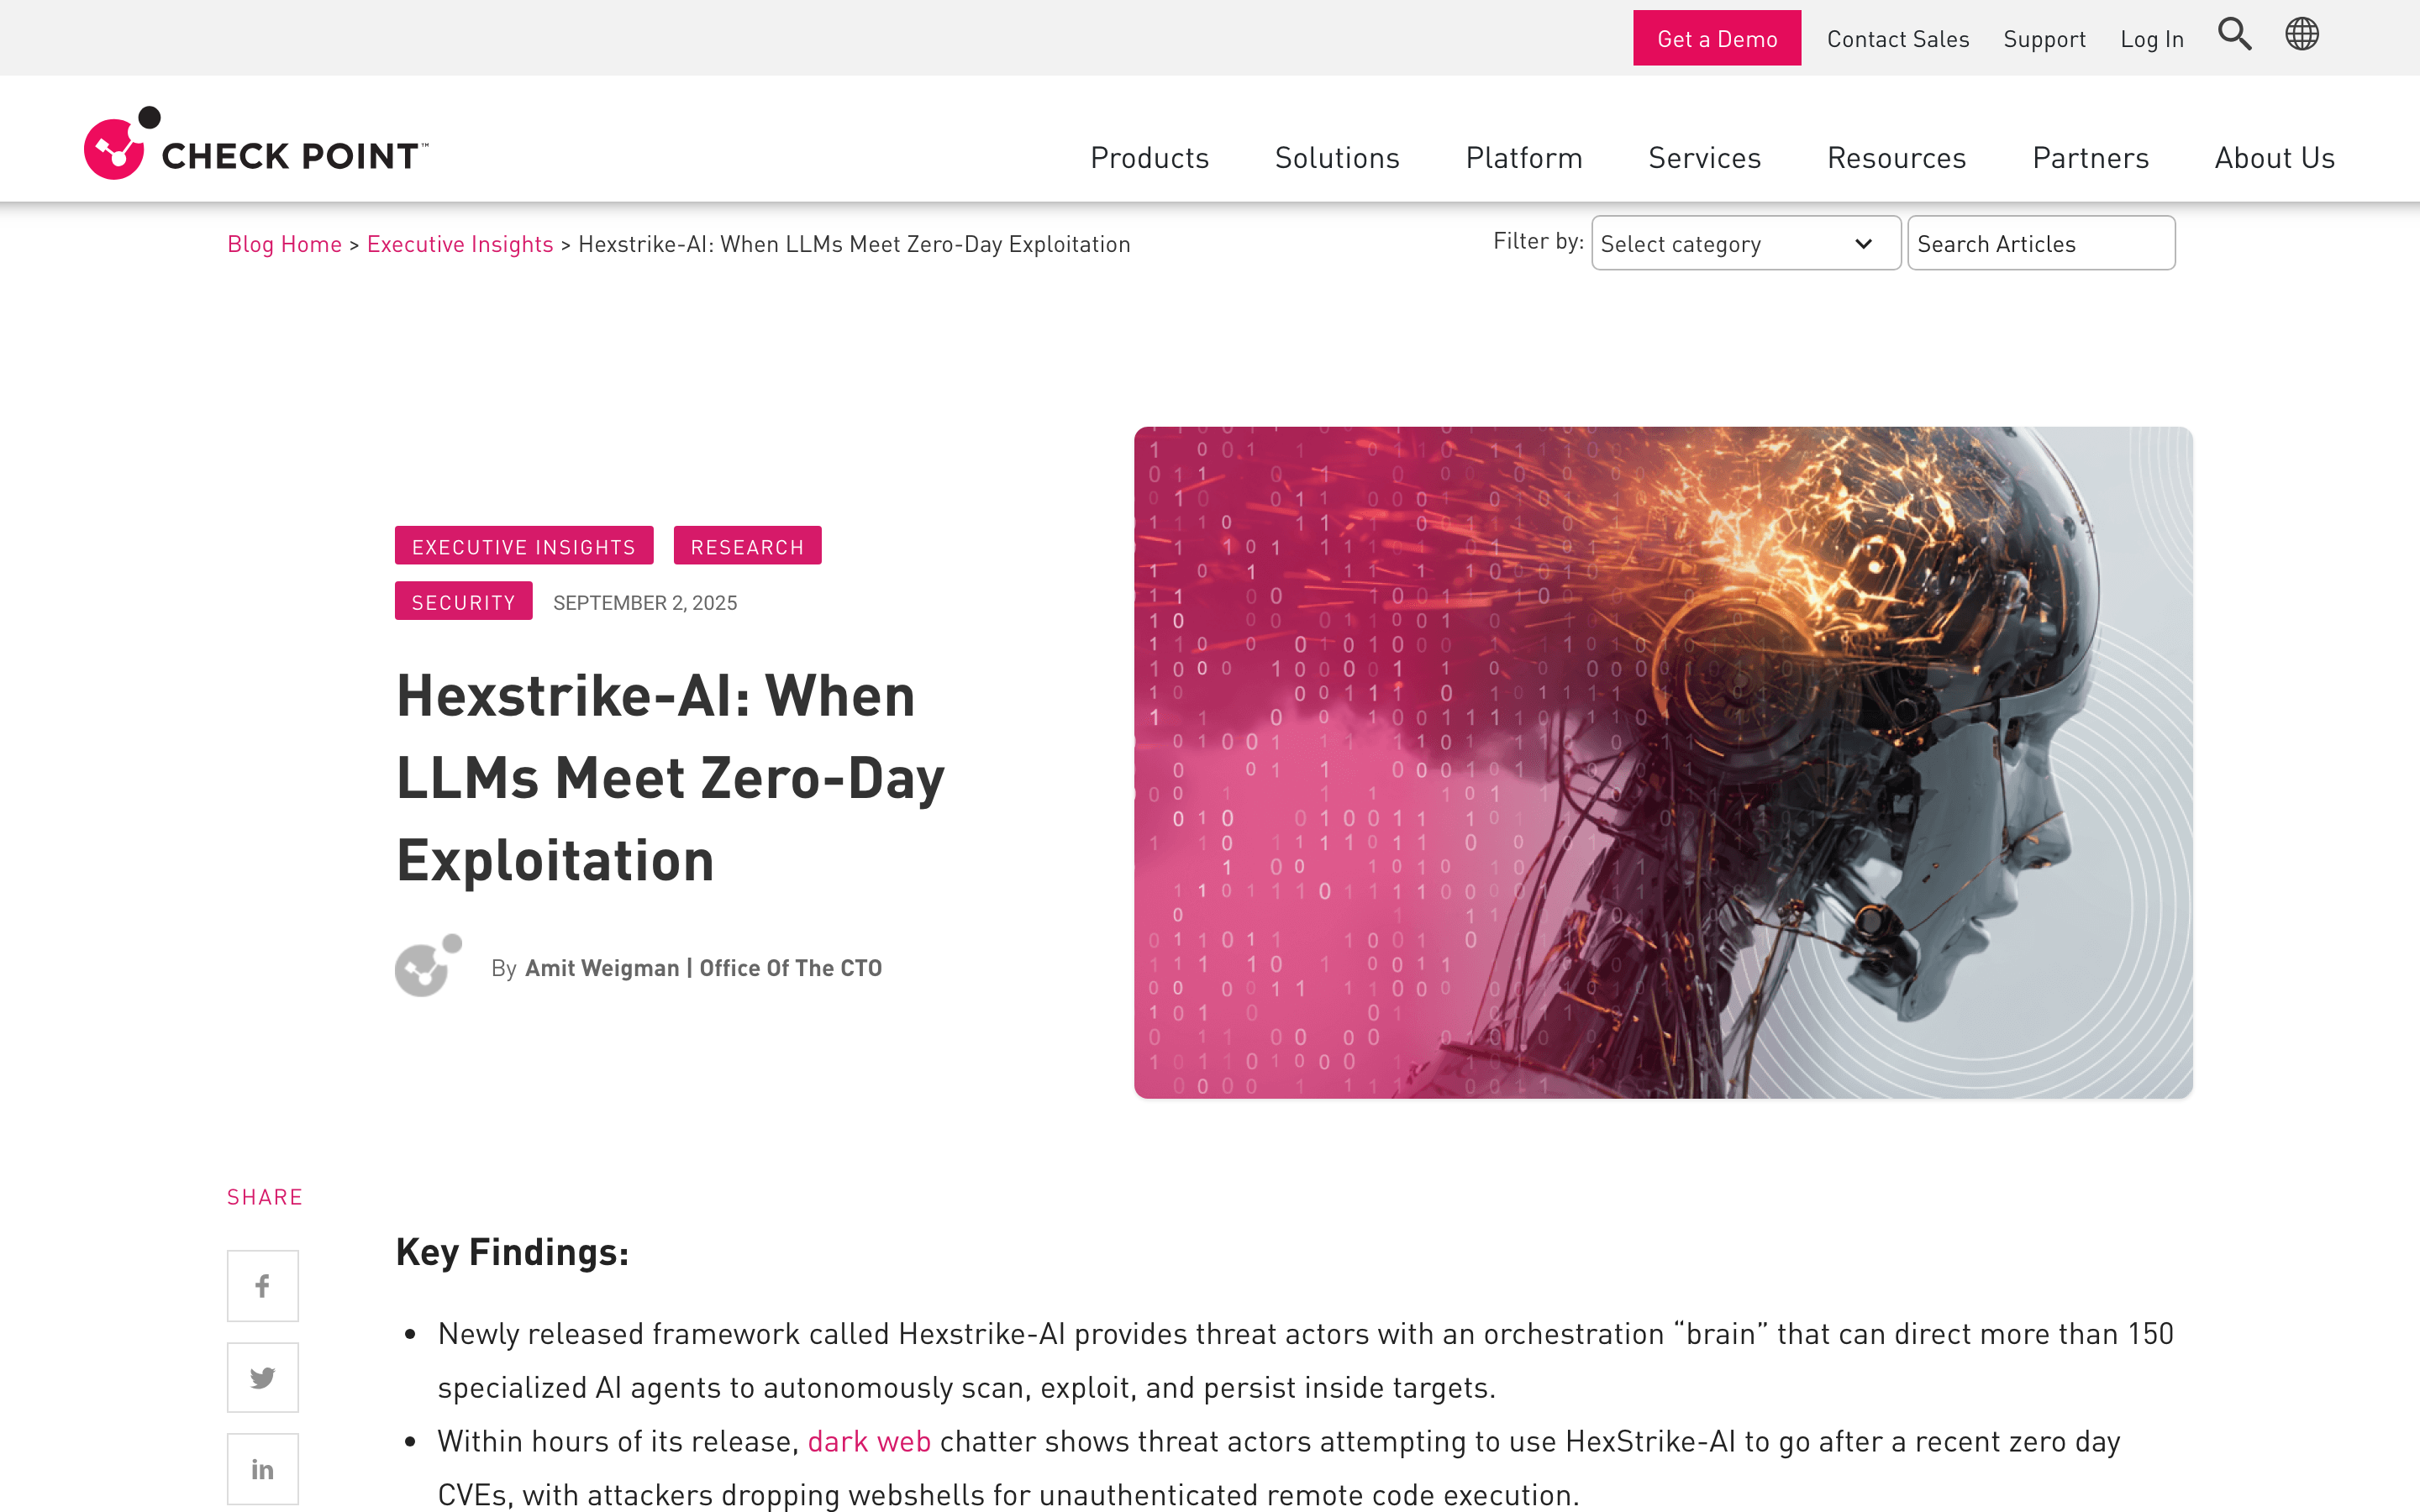
もう一つ、守る側の時間感覚を変える事例があります。セキュリティ会社 Check Point が 2025 年 9 月 2 日に公表した、HexStrike AI というツールをめぐる調査です。
このツールも、150 以上のセキュリティ用ツールを AI にまとめて指揮させる作りで、本来は守る側が自分のシステムを点検するために作られたものです。ところが Check Point は、ある製品(Citrix NetScaler)の弱点が公表された直後に、攻撃する側がこのツールをその弱点に使おうとする相談を、地下のやり取りの中で始めているのを確認しました。弱点の公表から、半日(12 時間)のうちの出来事です。
Check Point の表現を借りると、人なら数日から数週間かかっていた準備が、このツールでは 10 分もかからずに始められ、数千の相手を同時に調べて並行で進められます。別のセキュリティ報道(BleepingComputer・2025 年 9 月 3 日)も、弱点が公表されてから実際に攻撃されるまでの時間が、数日から数分の単位にまで縮みうると伝えています。
守る側にとって何が変わるのか。これまでは、弱点が公表されてから直すまでに、多少の猶予がありました。「週末に落ち着いて直そう」が通用したのです。相手が半日で動くようになると、その猶予が消えます。公表された日のうちに、自分のところにも同じ弱点がないかを確かめておかないと間に合わない、という前提に変わりました。
AI が大半を自分で実行した作戦が、公表された
ここまでは「使われうる」という段階の話でした。では、実際に AI が攻撃の大半を自分で実行したことが確認された事例はあるのか。あります。
AI 開発会社の Anthropic が、2025 年 11 月 13 日に、自社の AI が悪用された事例を公表しました。ある攻撃グループが Anthropic の AI を操って、世界のおよそ 30 の組織への侵入を試み、いくつかで成功したという内容です。Anthropic は、この攻撃者を中国政府が背景にあると高い確度で評価しています。
注目すべきは、その進め方です。Anthropic によれば、この作戦では攻撃作業の 80〜90% を AI が自分で実行し、人が判断に関わったのは、ひと作戦あたりおよそ 4〜6 か所の重要な場面だけでした。残りは AI が自分で進めたのです。しかも速度は、人の手では物理的に不可能な回数の問い合わせを、休みなく続ける水準だったといいます。
もちろん、AI が万能だったわけではありません。Anthropic は、AI が実在しない認証情報を勝手にでっち上げたり、公開されている情報を「秘密の情報を取り出した」と誤って報告したりすることがあった、とも書いています。完全に任せきりにはまだならない、ということです。それでも、人が全部を手でやっていた時代と比べれば、一人の攻撃者が扱える規模は桁違いに大きくなりました。Anthropic 自身、この報告の結論として、高度な攻撃の敷居が大きく下がり、経験や資金の少ないグループでも大規模な攻撃ができるようになりうる、と述べています。
この流れは、1 社の 1 事件では終わっていません。Anthropic は 2026 年 9 月の脅威レポートで、サイバー攻撃での AI の役割が「補助役から段取り役へ」移り、侵入の完了までが 2〜3 時間、一人の攻撃者が数十の相手を同時に相手取る水準になったと報告しています。Google の脅威情報チームも 2026 年 9 月に、ある金銭目的の攻撃者が、AI への指示だけで 6 時間足らずのうちに大規模な攻撃を計画・用意・実行したと報告しました。
日本でも、すでに確認されている
海外の話に聞こえるかもしれませんが、日本でも同じことが確認されています。
JPCERT/CC(日本のセキュリティ事案の調整を担う公的な組織)は、2026 年 10 月 15 日の調査報告で、国内で相次いだ不正アクセスの調査の過程で、攻撃する側が AI を使って既知の弱点を調べ、API 経由の攻撃を行っていたことを確認した、と公表しました。攻撃の拠点は複数あり、日本だけでなく海外のサービスも同じように攻撃していたといいます。
公的な評価も、同じ方向を向いています。IPA(情報処理推進機構)は、2026 年 1 月に公表した「情報セキュリティ10大脅威 2026」で、「AI の利用をめぐるサイバーリスク」を組織向けの脅威として初めて選び、3 位に置きました。その解説書は、AI リスクの中身の一つを「AI の悪用によるサイバー攻撃の容易化、手口の巧妙化」と説明し、根拠として先ほどの Anthropic の報告を挙げています。警察庁も 2026 年 9 月の資料で、人の介入なしに AI で自動化された攻撃が今後増えうることに触れ、国内に置いた不審なアクセスを記録する専用の機器が検知した、弱点探しなどのアクセスが、その機器 1 台(1 IP アドレス)あたり 1 日 1 万 3,687 件(前年比 50.7% 増)に増えたと報告しています。
つまり、これは一部の国の、一部の大企業だけの話ではありません。日本の小さなサービスも、同じ相手に、同じやり方で調べられる側にいます。
どれだけ広がっているのか
ここまで挙げたのは、名前の付いた代表的なものです。では、こうした「AI にまとめて指揮させる」たぐいのツールは、どれくらい広がっているのか。
公開されているプログラムの置き場(GitHub)で、「AI によるペネトレーションテスト」という分類を見ると、2026 年 10 月 18 日の時点で 52 の公開リポジトリが並んでいます。上位のものには、6 万〜7 万という単位の「お気に入り登録」が付いています。一つが話題になると、似たものがすぐに何十と現れる。これが、無料で配られているソフトの実態です。
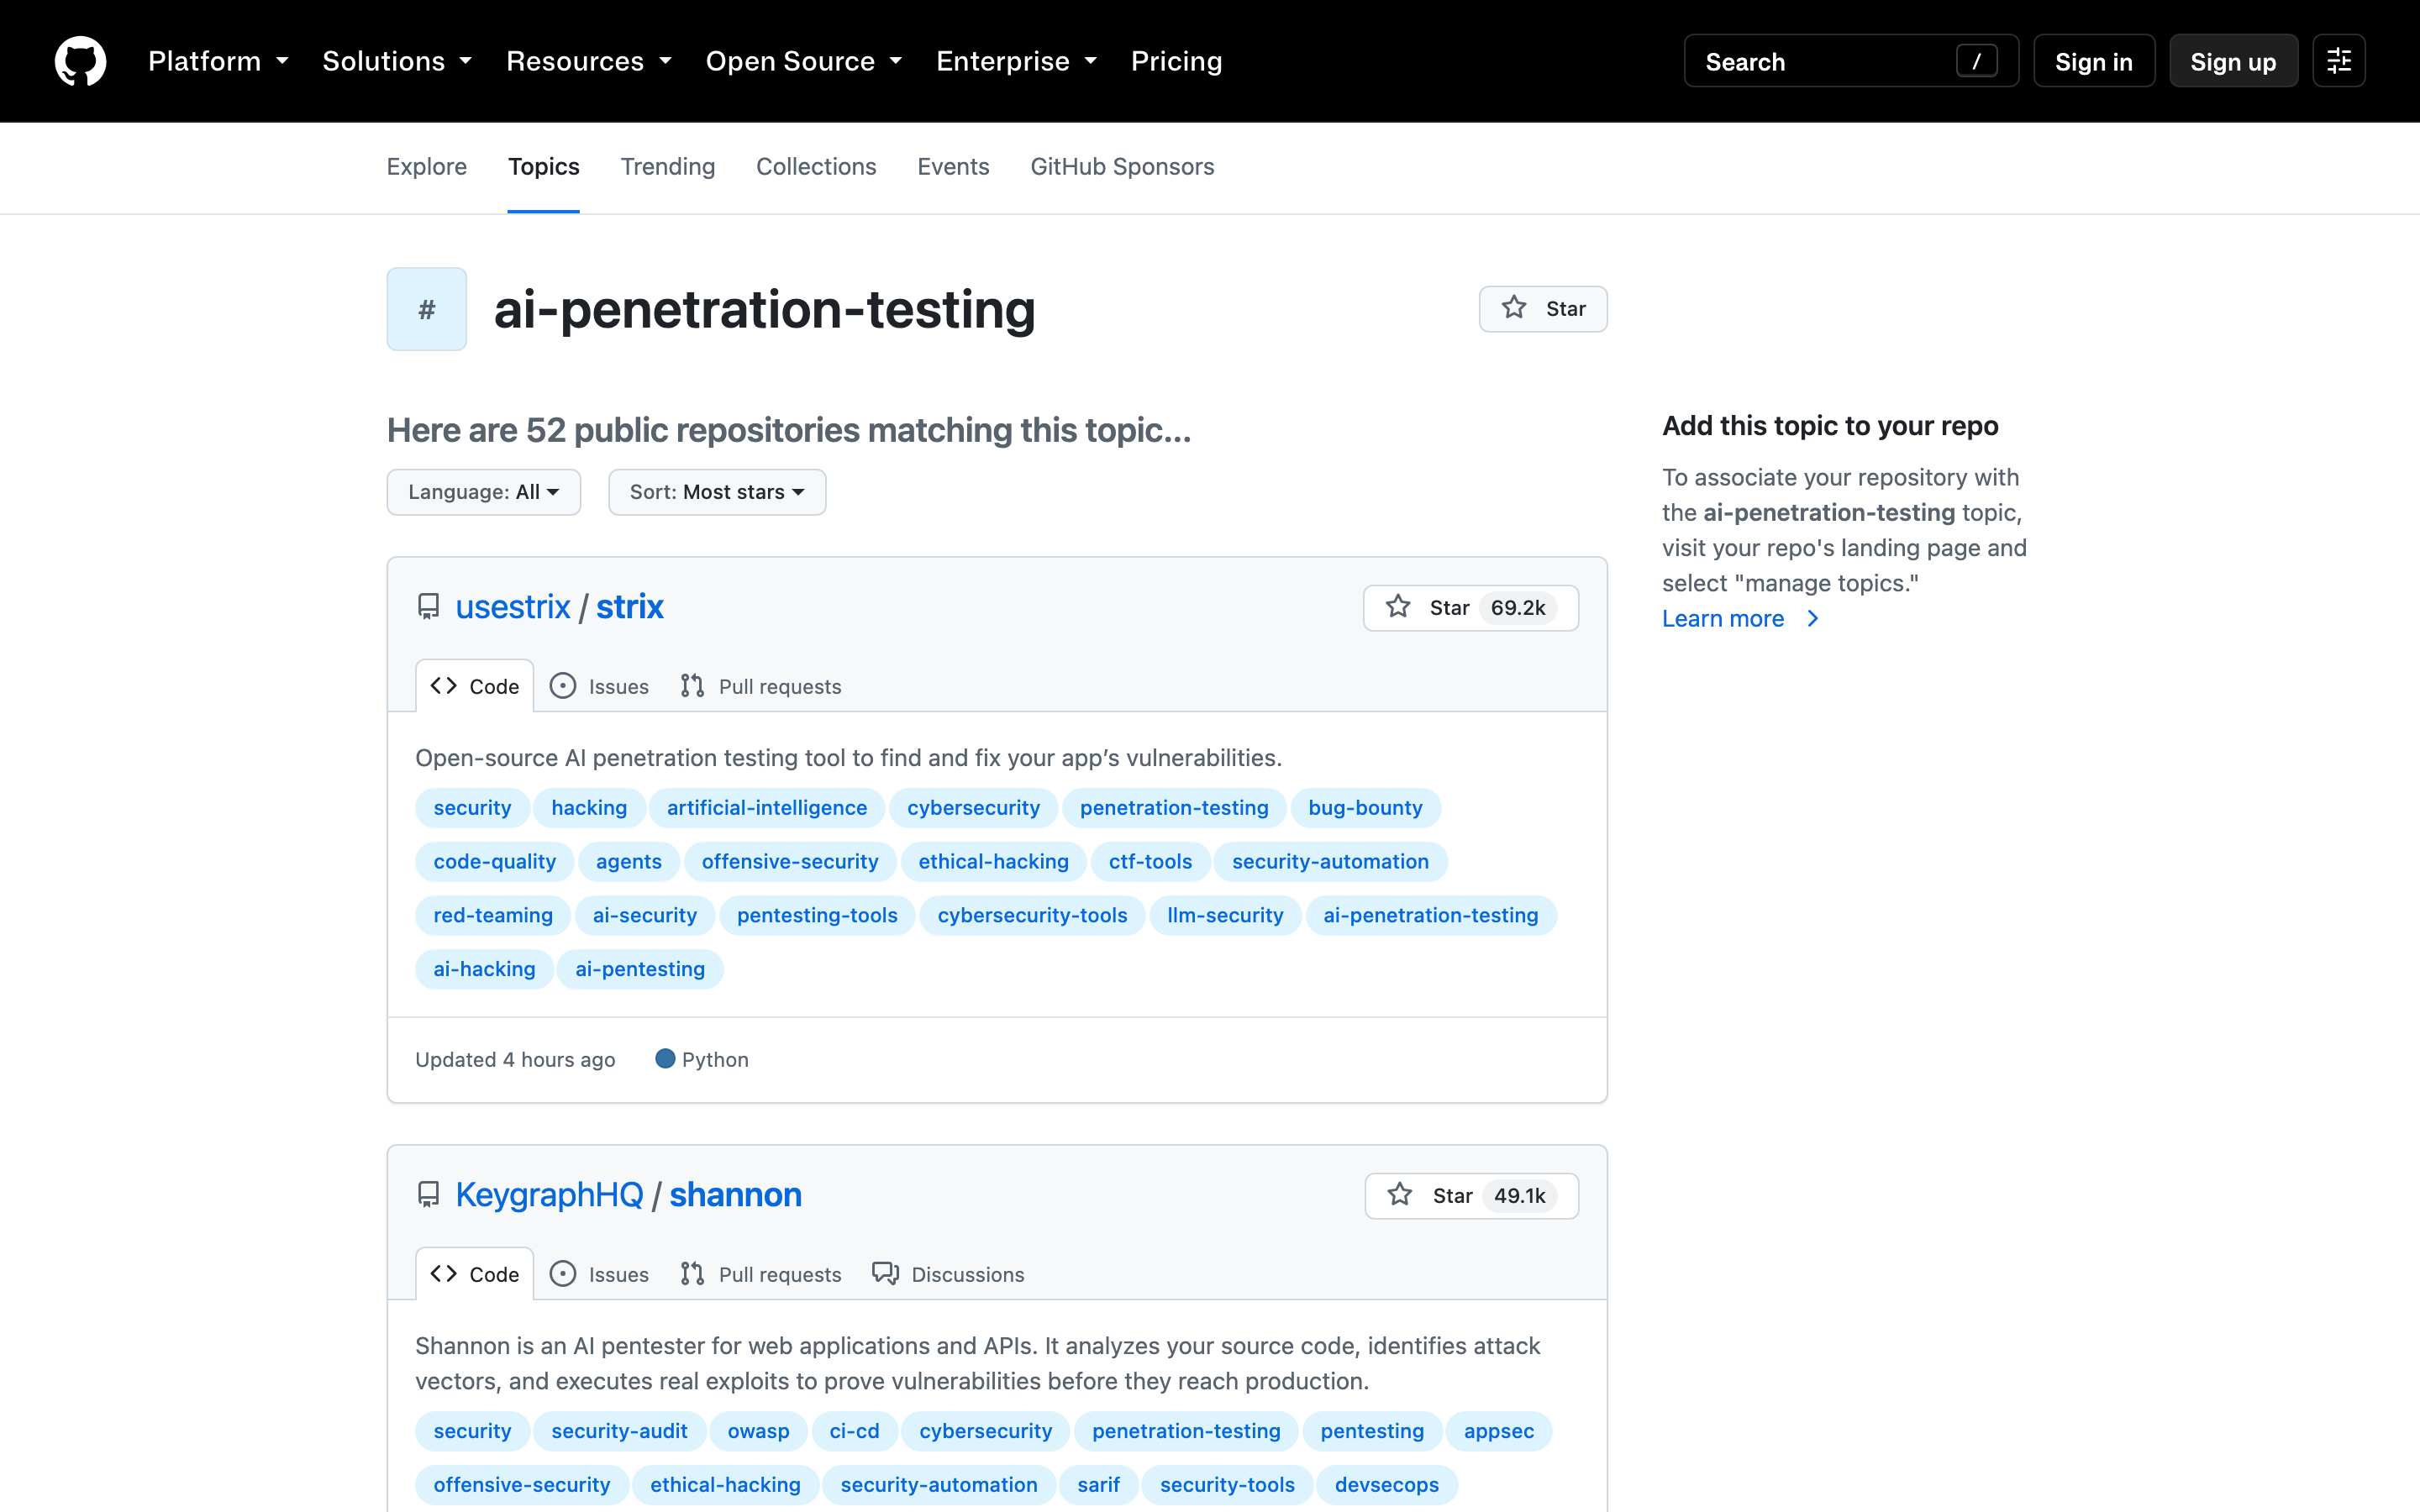
ここで大事な区別をしておきます。これらの多くは、本来「自分のアプリの弱点を見つけるため」の、守る側のためのツールです。実際、上位の Strix というツールの説明文には「自分が所有するか、書面の許可がある対象だけに使うこと。無許可の検査は多くの国で違法」とはっきり書いてあります。問題は、同じツールが、使う人の目的しだいで攻撃にも向けられてしまう点です。だからこの連載では、第 4 回から、こうした正規のツールと、攻撃する側が使うのと同じたぐいのツールの両方を、自分たちのサービスのコピーにだけ使って、見つかるものを比べます。守る側のためのツールは、守るために使う。攻撃する側のツールは、相手に何ができてしまうのかを、自分のもので確かめるためにだけ使う。それが本来の筋だからです。
守る側は、この相手を前提にする
長くなったので、守る側が前提にすべきことを 3 つにまとめます。この 3 つが、第 3 回以降で自分のサービスを検査するときの出発点になります。
- 相手は、目立たないサービスも片っ端から調べます。狙われるかどうかは、有名さや規模とは関係ありません。公開されていて、たまたま弱点があれば、それで十分です。「うちは小さいから大丈夫」は通用しません。
- 相手は、弱点の公表から半日で狙ってきます。直すまでの猶予は、もうありません。弱点が公になった日のうちに、自分のところにも同じものがないかを確かめておく必要があります。
- 相手は、結果を見て手を変えてきます。一つの入口が通らなくても、別の入口を自分で探します。どこか一か所だけを固めても足りず、入口を一通り数え上げて確かめる、という考え方が要ります。
完璧に守らなくていい ── 相手は、片っ端に試しているだけ
ここまで読むと、こう思うかもしれません。半日で狙い、手を変えて攻めてくる相手に、無料のツールくらいで足りるのか。高いお金をかけて、できる対策を全部そろえないと守れないのではないか、と。
家の鍵にたとえると、分かりやすいと思います。鍵には、いろいろな強さがあります。ふつうの鍵、暗証番号、指紋、カードキー。指紋とカードキーの両方がそろって初めて外せる、という重ねかたもできます。守りは、いくらでも強くできます。
いま多くの方が考えているのは、「指紋も暗証番号もカードキーも、全部そろえないといけない」ということだと思います。でも、少しだけ違います。あなたが名指しで狙われたのなら、たしかに話は別です。けれども、いま問題になっているのは、AI によって、攻撃が安く、かんたんに、何度でも自動でくり返せるようになった、ということです。
これは、集合住宅の入口を一つずつ確かめる作業を、人ではなく機械がやるようになった、という変化です。機械にとっては、一軒に一時間かけて入ろうとするよりも、鍵がかかっていれば数秒であきらめて次へ移り、また次へ、と短い時間に何百軒も回って、鍵のかかっていない家を見つけるほうが効率的です。
ですから、本当に大事なのは、鍵がかかっているか、かかっていないか、その違いです。ぴかぴかの最新の鍵である必要はありません。ごくふつうに鍵がかかっているというだけで、機械は数秒であきらめて、隣の家に移ります。何もしていない家と、ふつうに対策してある家とでは、運命が分かれます。完璧を目指さなくても、「ある程度ちゃんとやってある」というだけで、無差別の攻撃の対象からは、かなり外れるのです。
無料のツールでも、ここまで守れる
では、有料と無料で、何が変わるのでしょうか。
変わるのは、検査の深さや、自動でどこまでやってくれるか、どれだけ楽になるか、といったところです。有料のサービスは、より深く、より楽に調べてくれます。けれども、「鍵がかかるかどうか」そのものは、無料のツールでも確かめられます。無料のツールで、ふつうに見つかる弱点をふつうに見つけて、ふつうに直しておく。それだけで、さきほどの「鍵のかかった家」になれます。
この連載で第 4 回から実際に使うのも、無料で手に入るものが中心です。どんな種類の検査があって、それぞれ無料で何が使えるのかは、次の第 3 回でまとめて並べます。有料でなければ守れない、ということはありません。まずは無料のツールで、ある程度ちゃんとやる。そこが、いちばん効く一歩です。
ただし、一つだけ注意があります。「無料でも大丈夫」というのは、「日々の手入れをしていれば」という前提の上の話です。2026 年 10 月には、重大な弱点や情報流出の公表が、世界中で相次ぎました。こうした突発的な弱点が出たときに、放っておくかどうかは、また別の問題です。これは日々の運用の話なので、連載の後のほうで、あらためて扱います。いまここで言いたいのは、日々の手入れをしたうえでなら、高いお金をかけなくても、守りの大半は無料のツールで届く、ということです。
だからこの連載では、有料と無料で何が変わるのかと、無料でもここまで守れるということを踏まえたうえで、では実際に何をすればいいのかを、第 3 回から順にほどいていきます。
守る側にも、同じ AI があります
ここまで読むと、攻撃する側ばかりが強くなったように感じるかもしれません。でも、同じ AI は守る側にもあります。しかも、守る側での成果は、すでに数字で出ています。
たとえば、人のハッカーと競う弱点報告の場で、AI が人を抜いて 1 位になった例があります(XBOW・2025 年 6 月)。Google の AI は、攻撃する側しか知らなかった弱点を先に見つけて直させました(2025 年 7 月)。Anthropic の AI は、オープンソースのソフトから、何年も見つかっていなかった深刻な弱点を 500 件以上見つけたと公表しています(2026 年 2 月)。守る側が同じ AI を使えば、攻撃する側に先回りして、自分の弱点を見つけられる。これは、絵に描いた話ではなく、すでに起きていることです。
攻撃する側がワンクリックで試せるなら、守る側も同じワンクリックで試せます。やられてから気づくのではなく、同じツールを自分のサービスに先に使って、弱いところを見つけて直す。これが、この連載の芯です。
次回
次回の第 3 回では、手を動かす前に、検査の全体像を並べます。外から攻めて調べる検査のほかに、どんな種類の検査があるのか。そして、本番のサービスを壊さないために、どこに線を引いて検査するのか。実際に手を動かすのは、第 4 回からです。くり返しますが、使うのは自分のサービスに対してだけです。
この連載では、攻撃ツールが誰でも無料で手に入る時代に、自分のサービスを自分で検査し、弱いところを先に見つけて直す手順を、順に示します。検査の対象は自社サービスに限り、他人のサイトを攻撃する手順は扱いません。 自分で検査するのが難しい方は、EarthLink Network が検査を代行します。弱点は見つかったが自分では直せない、という方は、私たちが修正まで引き受けます。お気軽にご相談ください。 役に立ったと感じたら、ぜひ「いいね」と記事の購読をお願いいたします。
自社プロダクトは https://www.eln.ne.jp/products にまとめています。
筆者について
上原正吉。EarthLink Network Co., Ltd. でAI開発をしています。2025年からClaude Codeを開発の主体に据え、今は20を超えるプロダクトを1人で同時に開発・運用しています。この連載では、その現場で実際に起きたこと(うまくいったことも、失敗も)を、数字と一緒に書いていきます。
また、AIで業務や開発を組み替えたい会社・チーム向けに、AI活用のコンサルティングも受け付けています。ご相談は www.eln.ne.jp からどうぞ。
EarthLink Network は、会社の全業務を AI で回すために、必要になったものを自社で作っています。いま作っているプロダクトの一覧と概要は、こちらにまとめています。
→ EarthLink Network が自社でつくっている18のプロダクト
会社と各プロダクトの詳細は、公式サイト www.eln.ne.jp をご覧ください。